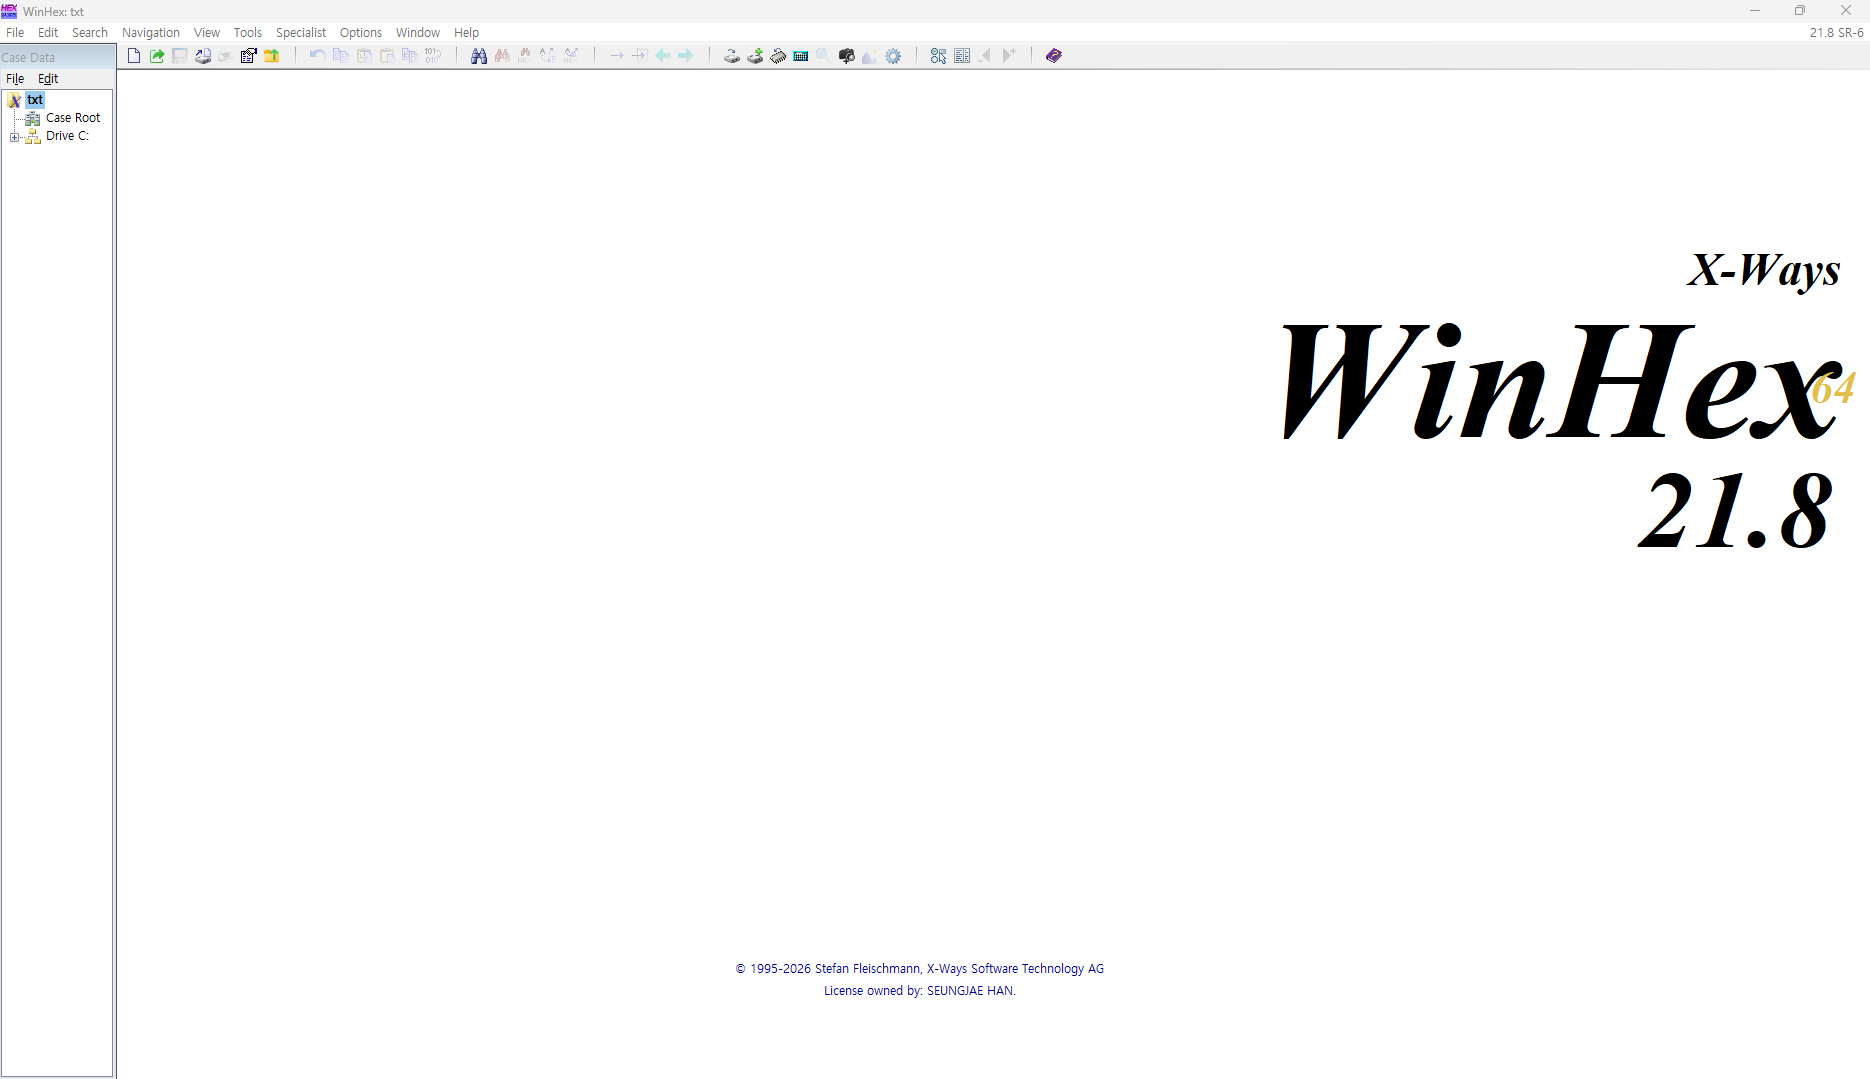
X-Ways Forensics를 구매한 이용자면 Winhex를 추가 구매 없이 이용 할 수 있다.
따로 설치하는 프로그램 없이 X-Ways 가 설치된 폴더에 들어가서 xwforensics.exe 파일명을 winhex.exe로 변경하고 실행하면 Winhex가 실행된다.
X-Ways를 사용하고 싶으면 파일 이름을 다시 xwforensics.exe로 변경하면 된다

매일매일 중국에게 해킹 시도 당하는 블로그
X-Ways Forensics를 구매한 이용자면 Winhex를 추가 구매 없이 이용 할 수 있다.
따로 설치하는 프로그램 없이 X-Ways 가 설치된 폴더에 들어가서 xwforensics.exe 파일명을 winhex.exe로 변경하고 실행하면 Winhex가 실행된다.
X-Ways를 사용하고 싶으면 파일 이름을 다시 xwforensics.exe로 변경하면 된다
윈도우 메모장에서 수업 내용을 필기 하고 , 중요하지 않은 내용인 것 같아 우상단의 X 버튼을 눌러서 메모장을 종료했다.
다음 수업 때 메모장을 다시 쓸 일이 생겨서 확인해보니 필기내용이 그대로 남아 있었다.
저장하지 않았는데도 내용이 남아 있다는 건, 메모장이 어딘가에 기록을 따로 보관하고 있을 것 같고, 이 기록을 포렌식으로 찾아내 증거로 쓰일 수 있을 것 같아, 구글링과 LLM으로 자료를 조사해보고 X-Ways로 직접 확인하였다.
2. 저장 위치
메모장의 상태 파일은 아래 경로에 저장된다.
%LOCALAPPDATA%\Packages\Microsoft.WindowsNotepad_8wekyb3d8bbwe\
| 폴더 | 파일 | 내용 |
| LocalState\TabState | {GUID}.bin | 탭 하나당 파일 하나. 탭 본문이 들어 있음 |
| LocalState\TabState | {GUID}.0.bin, {GUID}.1.bin | 탭의 커서 위치, 보기 설정 등 상태 정보 |
| LocalState\WindowState | *.0.bin, *.1.bin | 열린 탭 개수, 탭 순서, 창 위치 |
| Settings | settings.dat | 메모장 설정 (레지스트리 하이브 형식) |
tip : .0.bin과 .1.bin은 번갈아 가며 갱신된다! 둘 중 Sequence Number가 큰 쪽이 최신 파일이다!
3. X-Ways로 직접 확인해보기
우선 메모장을 켜 아무 내용이나 작성한 다음 메모장을 종료한다.
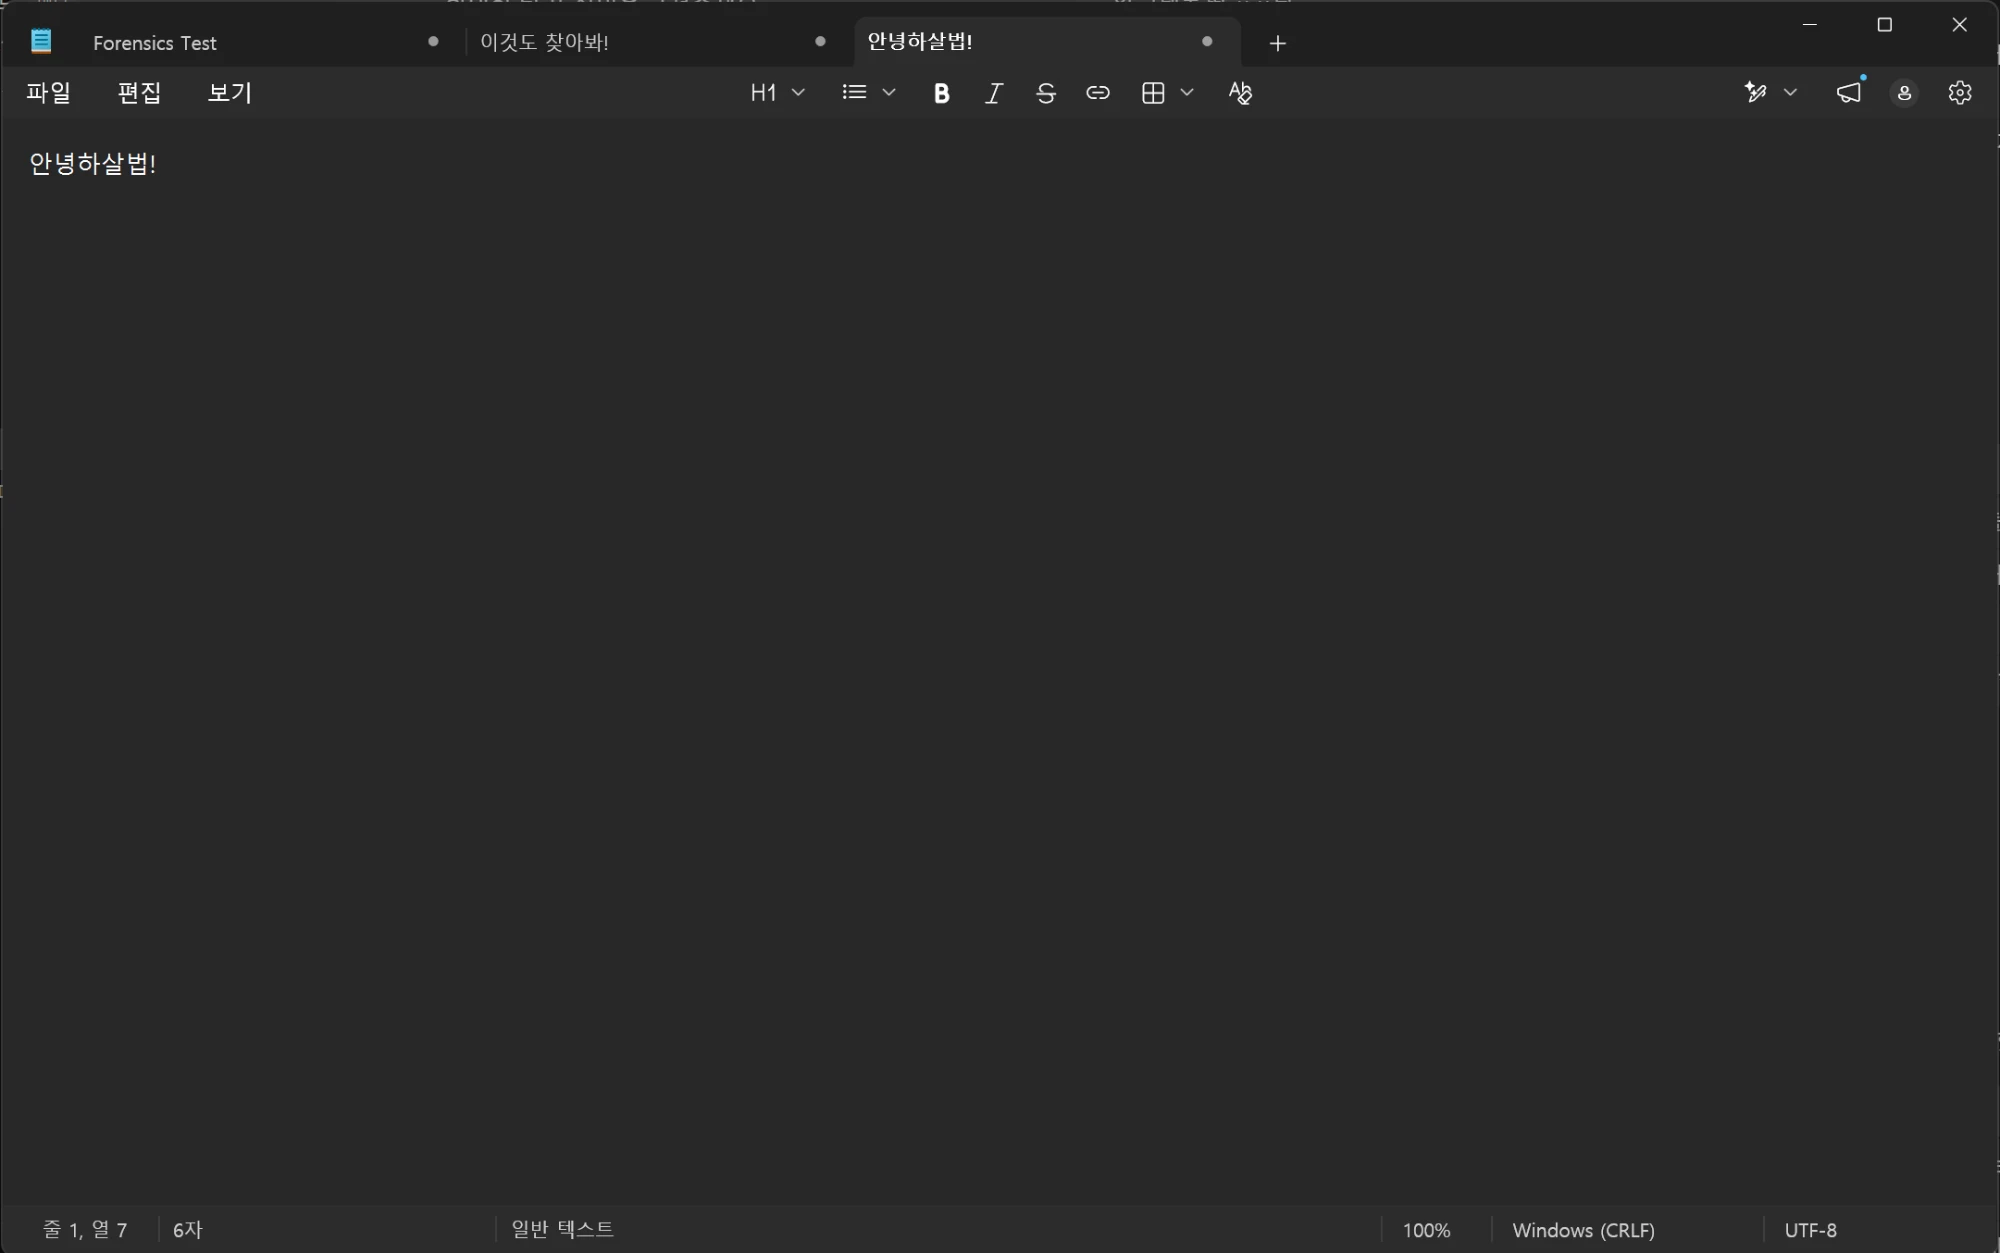
관리자 권한으로 X-Ways를 실행 한 후 C드라이브를 케이스에 추가한다.
드라이브가 추가되면 %LOCALAPPDATA%\Packages\Microsoft.WindowsNotepad_8wekyb3d8bbwe\ 폴더로 이동한다.
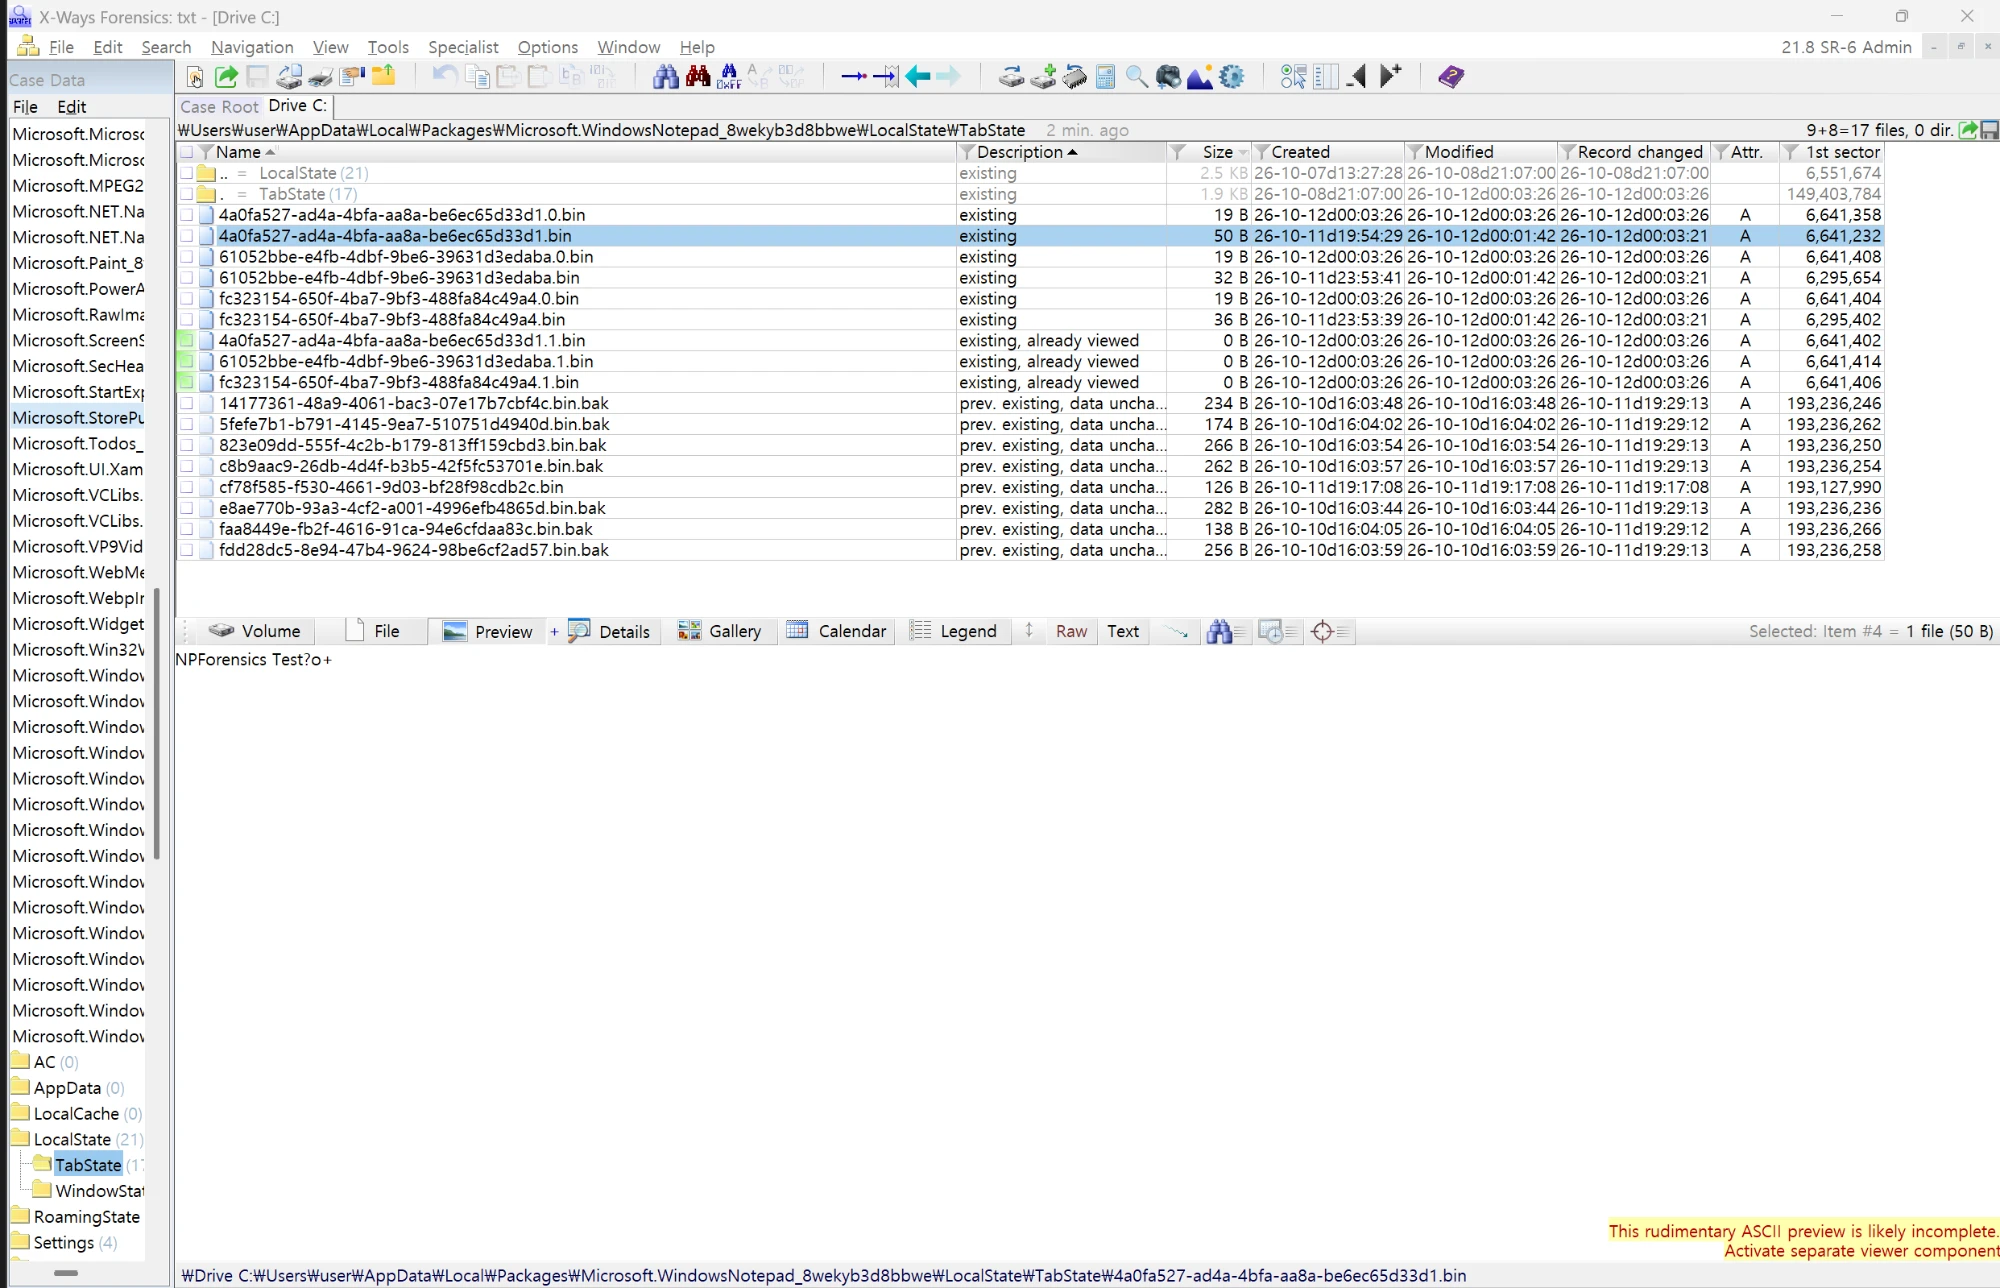
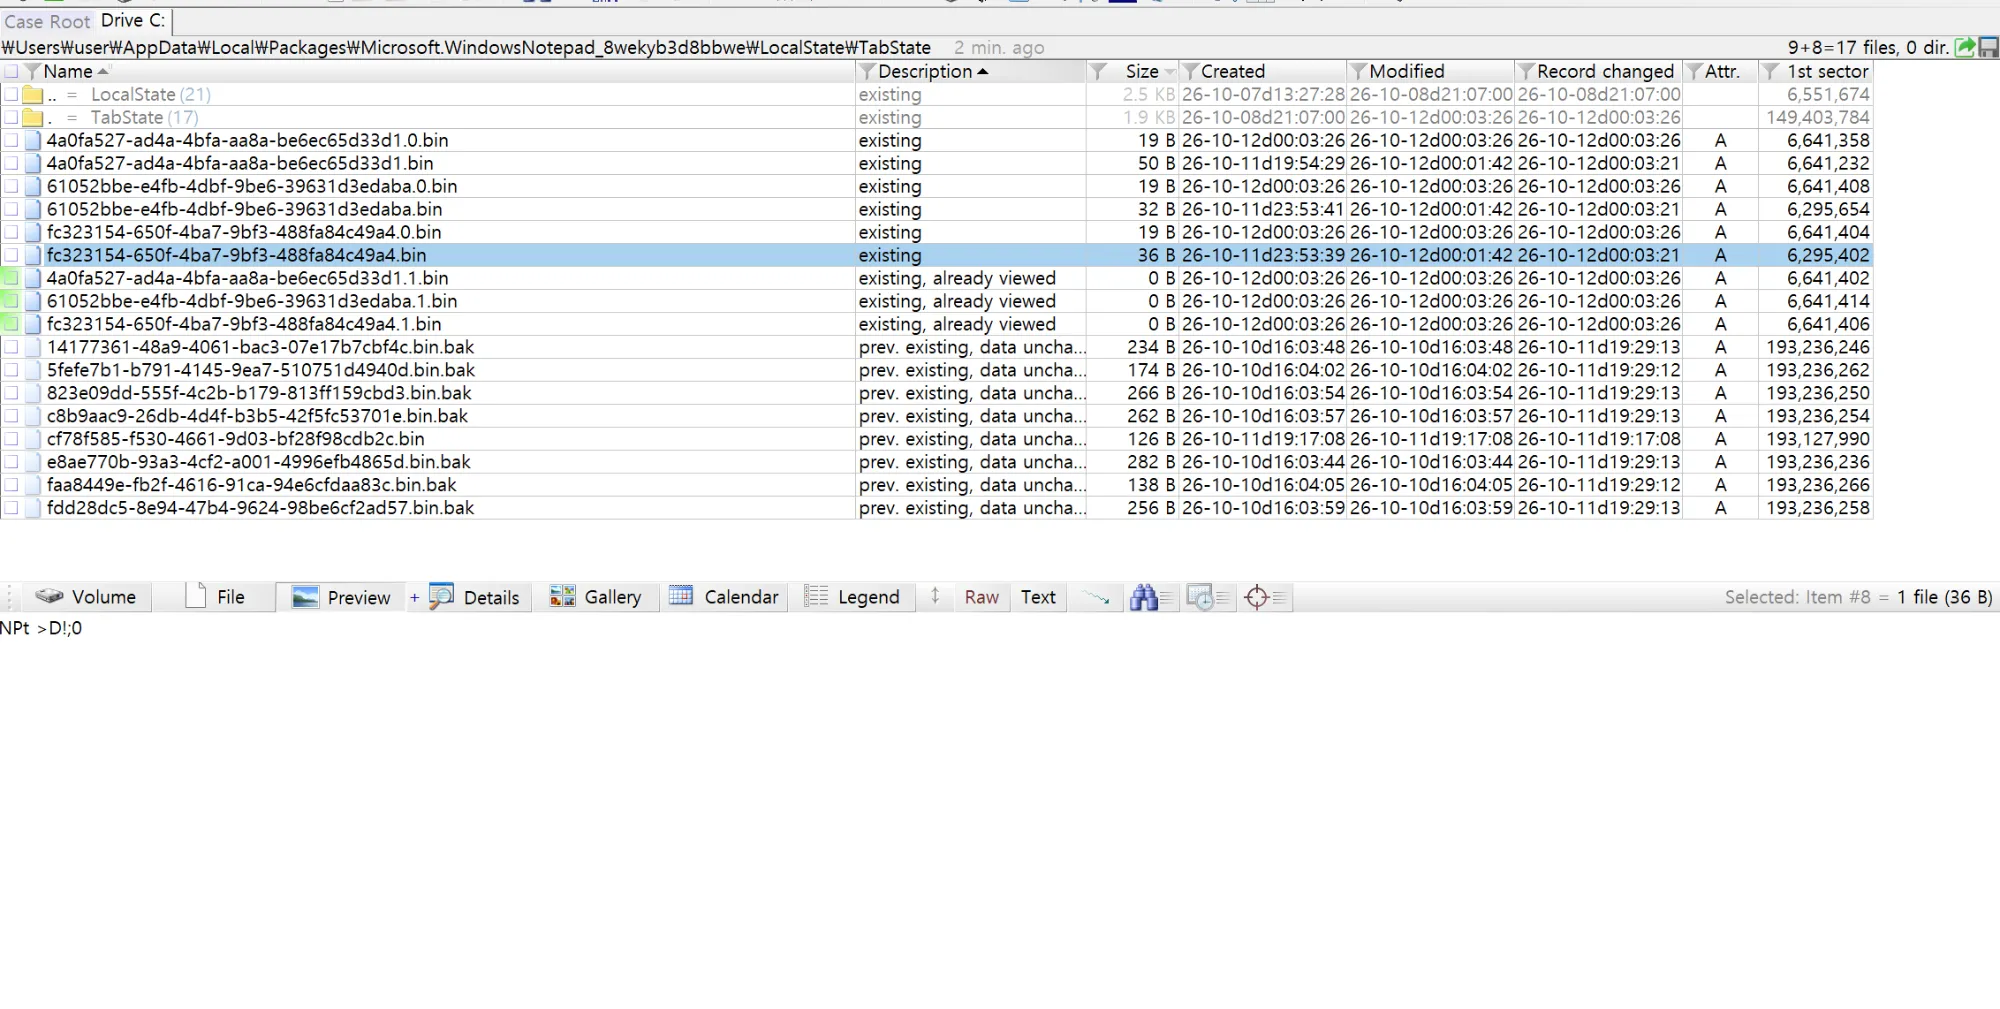
위 두개의 사진 하단의 미리보기를 보면 영어로 된 메모는 잘 나오는데 반해 한국어로 된 메모는 다 깨져서 나온다. 이는 파일이 손상 된 것이 아니라 X-Ways가 ASCII형태로 미리보기를 보여줘 깨져서 출력 되는 것이다.
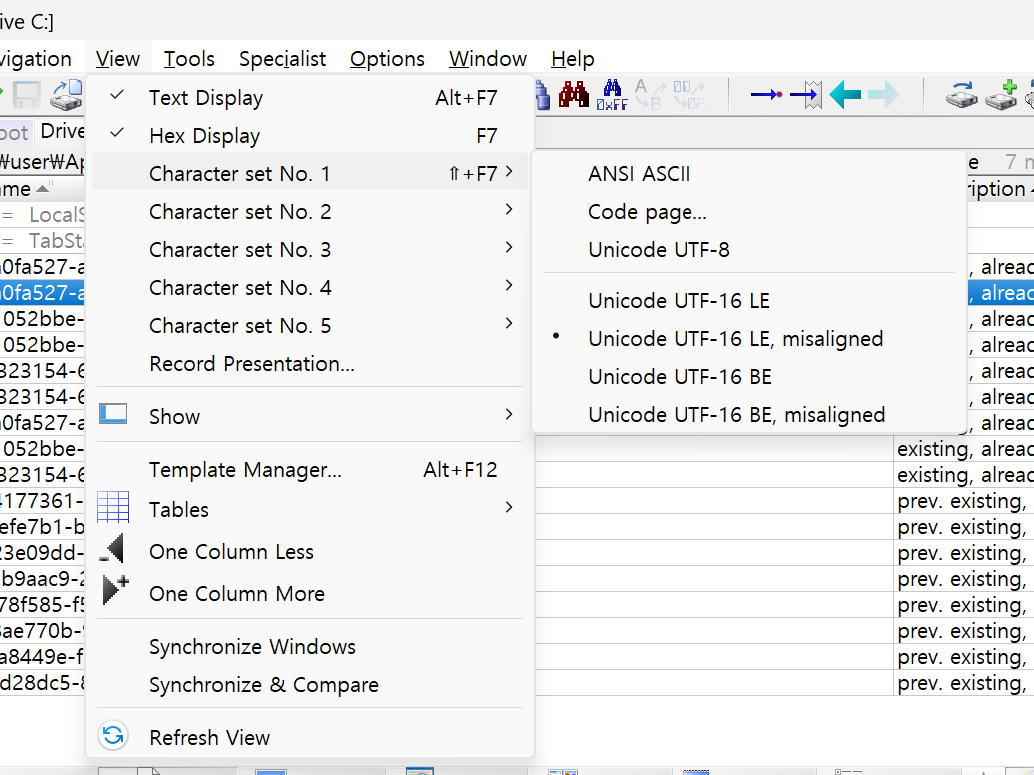
View -> Character set No. 1 -> Unicode UTF-16 LE, misaligned 를 클릭하여 UTF-16 LE 형태로 미리보기를 출력 형태를 변경하면 깨짐 없이 볼 수 있다!
TIP : 본문이 0x0F, 즉 홀수 오프셋에서 시작한다. 그래서 UTF-16 LE 가 아니라 misaligned에서만 한글이 보인다!
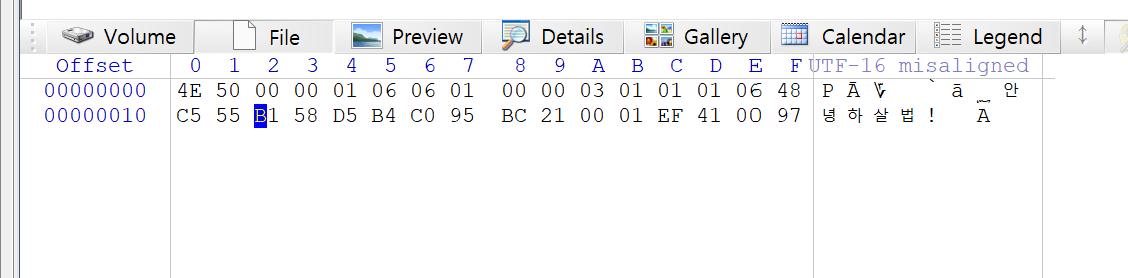
위 과정을 거치면 안녕하살법! 이라는 메모가 그대로 잘 보인다!
NP파일을 바이트 단위로 하나하나 설명을 하자면 아래 표와 같다.
| 오프셋 | 바이트 | 필드 | 해석 |
| 0x00 | 4E 50 | Signature | “NP” |
| 0x02 | 00 | Sequence Number | 0 (탭 본체 파일) |
| 0x03 | 00 | TypeFlag | 0 = 한 번도 저장하지 않은 새 탭 |
| 0x04 | 01 | Unknown | 공개 자료와 같은 고정값 |
| 0x05 | 06 | SelectionStart | 6 |
| 0x06 | 06 | SelectionEnd | 6 (선택 없이 6번째 글자 뒤에 커서) |
| 0x07 | 01 | WordWrap | 자동 줄 바꿈 켜짐 |
| 0x08 | 00 | RightToLeft | 꺼짐 |
| 0x09 | 00 | ShowUnicode | 꺼짐 |
| 0x0A | 03 | MoreOptions 길이 | 뒤에 3바이트가 더 있음 |
| 0x0B | 01 01 | Unknown ×2 | 맞춤법 검사·자동 고침 관련으로 추정 |
| 0x0D | 01 | Formatting | 1 = 서식 없음(일반 텍스트) |
| 0x0E | 06 | ContentLength | 6 (글자 수) |
| 0x0F | 48 C5 … 21 00 | Content (12바이트) | 안 녕 하 살 법 ! |
| 0x1B | 01 | Unsaved | 1 = 저장되지 않은 내용 있음 |
| 0x1C | EF 41 00 97 | CRC32 | 아래에서 검증 |
4. 마무리 글
이번 실험으로 메모장에서 저장하지 않은 내용도 TabState 파일에 그대로 남아 있고, X-Ways로 찾아 확인할 수 있다는 것을 직접 확인했다.
조사하면서 재미있는 점도 하나 알게 됐다. 공개 자료에 따르면 저장하지 않은 편집은 Unsaved Buffer Chunk(커서 위치, 지운 글자 수, 입력한 글자 수, 입력한 글자, CRC32) 단위로 쌓이고, 이 청크를 순서대로 재구성하면 무엇을 쳤다가 지웠는지까지 복원할 수 있다고 한다.
다만 이번에 확인한 파일은 CRC32에서 끝나서 청크가 없었다. 공개 자료에서는 메모장을 닫을 때 청크가 본문에 합쳐진다고 하는데, 어떤 조건에서 청크가 남는지는 다음 실험에서 확인해 볼 예정이다.
참고 문헌
ogmini, Notepad-State-Library, https://github.com/ogmini/Notepad-State-Library
AbdulRhman Alfaifi, notepad_parser, https://github.com/AbdulRhmanAlfaifi/notepad_parser
Velociraptor, TabState artifact, https://docs.velociraptor.app/exchange/artifacts/pages/tabstate
X-Ways Excire(익사이어) 기능은 사진 속 내용을 AI가 자동으로 분석해주는 기능이다.
X-Ways를 구매하면 Excire 설치파일을 메일로 전송해 주지만 X-Ways에 내장되어 있지 않아서 별도의 설치가 필요하다.
이번 글에서는 X-Ways 설치 후 Excire 설치방법을 설명한다.
2. 설치 링크 받는법
https://www.x-ways.net/winhex/license.html
위 링크에 들어가서 구매할 때 사용한 이메일 주소를 입력하면 15분 뒤 메일로 내가 보유한 라이센스 설명과 다운로드 링크가 정리된 메일이 도착한다.
위 메일에서 Viewer component, Excire Forensics, | Mplayer, Tesseract(필수는 아니지만 권장)을 다운로드 한다.
3. 설치 및 확인
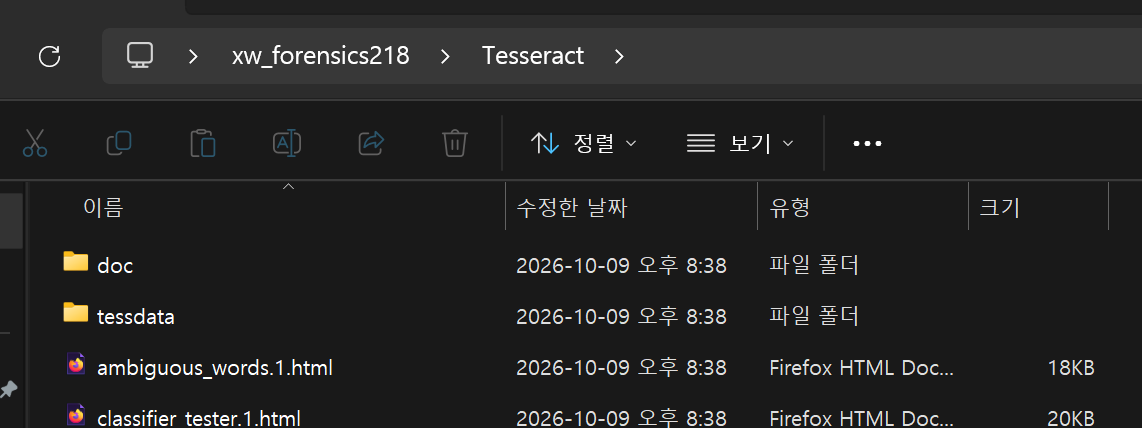
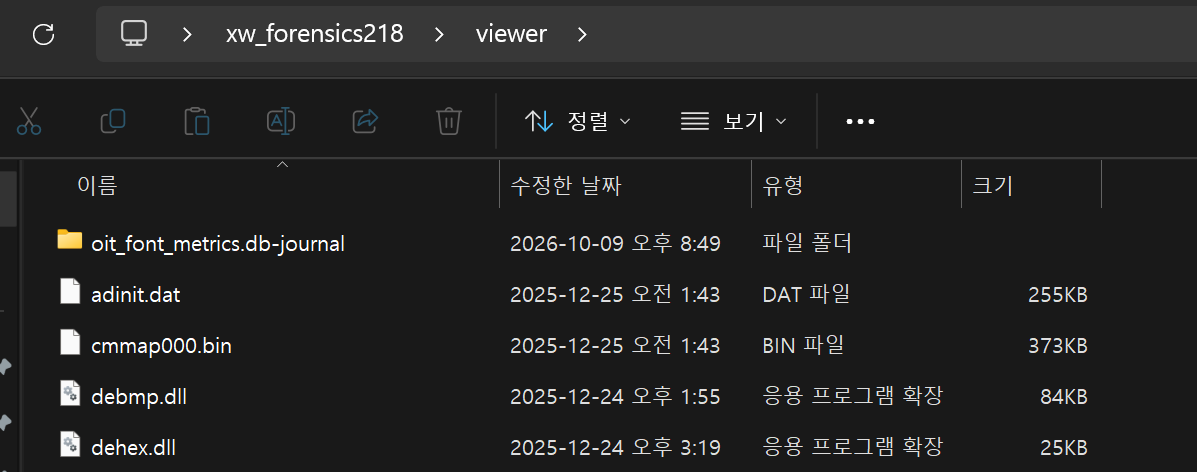
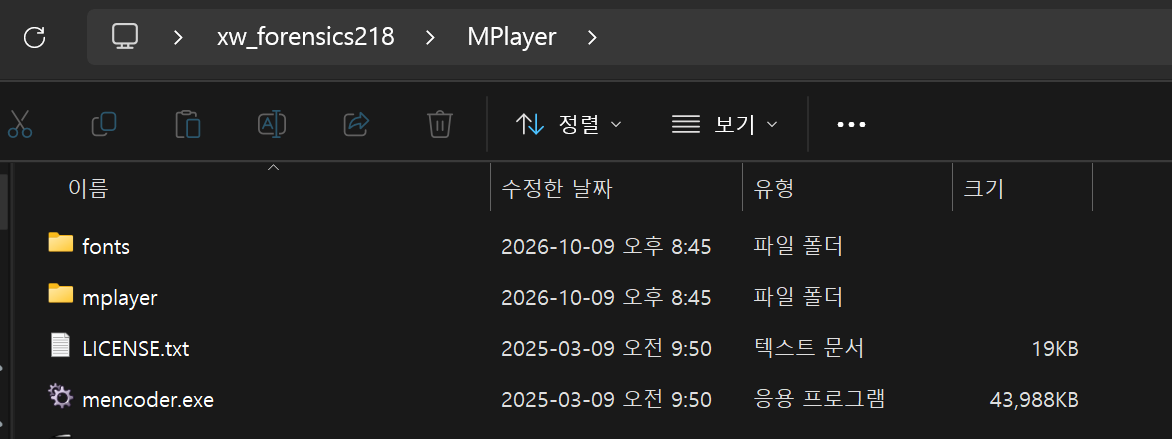
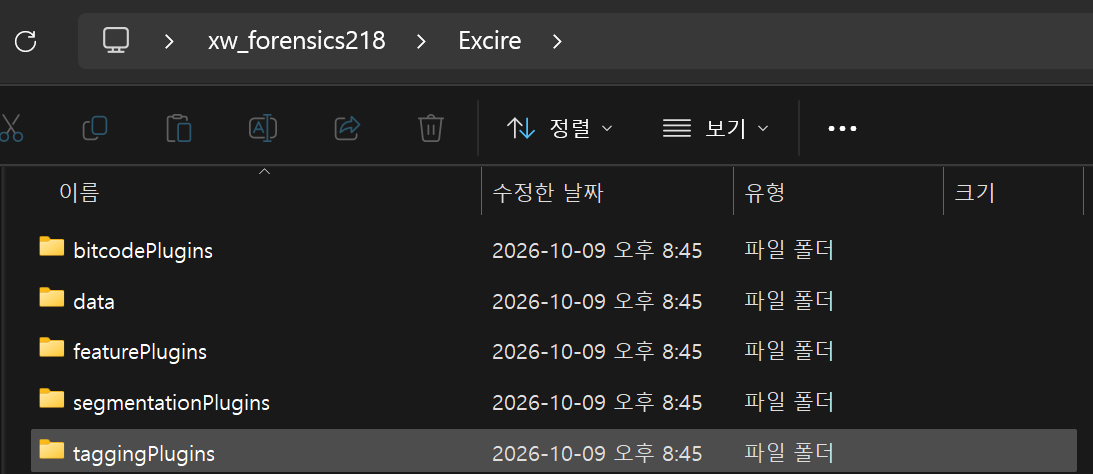
다운로드가 완료되면 X-Ways 설치 폴더 안에 viewer, Excire, Mplayer,Tesseract 폴더를 직접 만들고 각 압축 파일의 내용물을 넣는다.
복사가 완료되면 동글을 끼우고 X-Ways를 실행 뒤 F10를 누른다
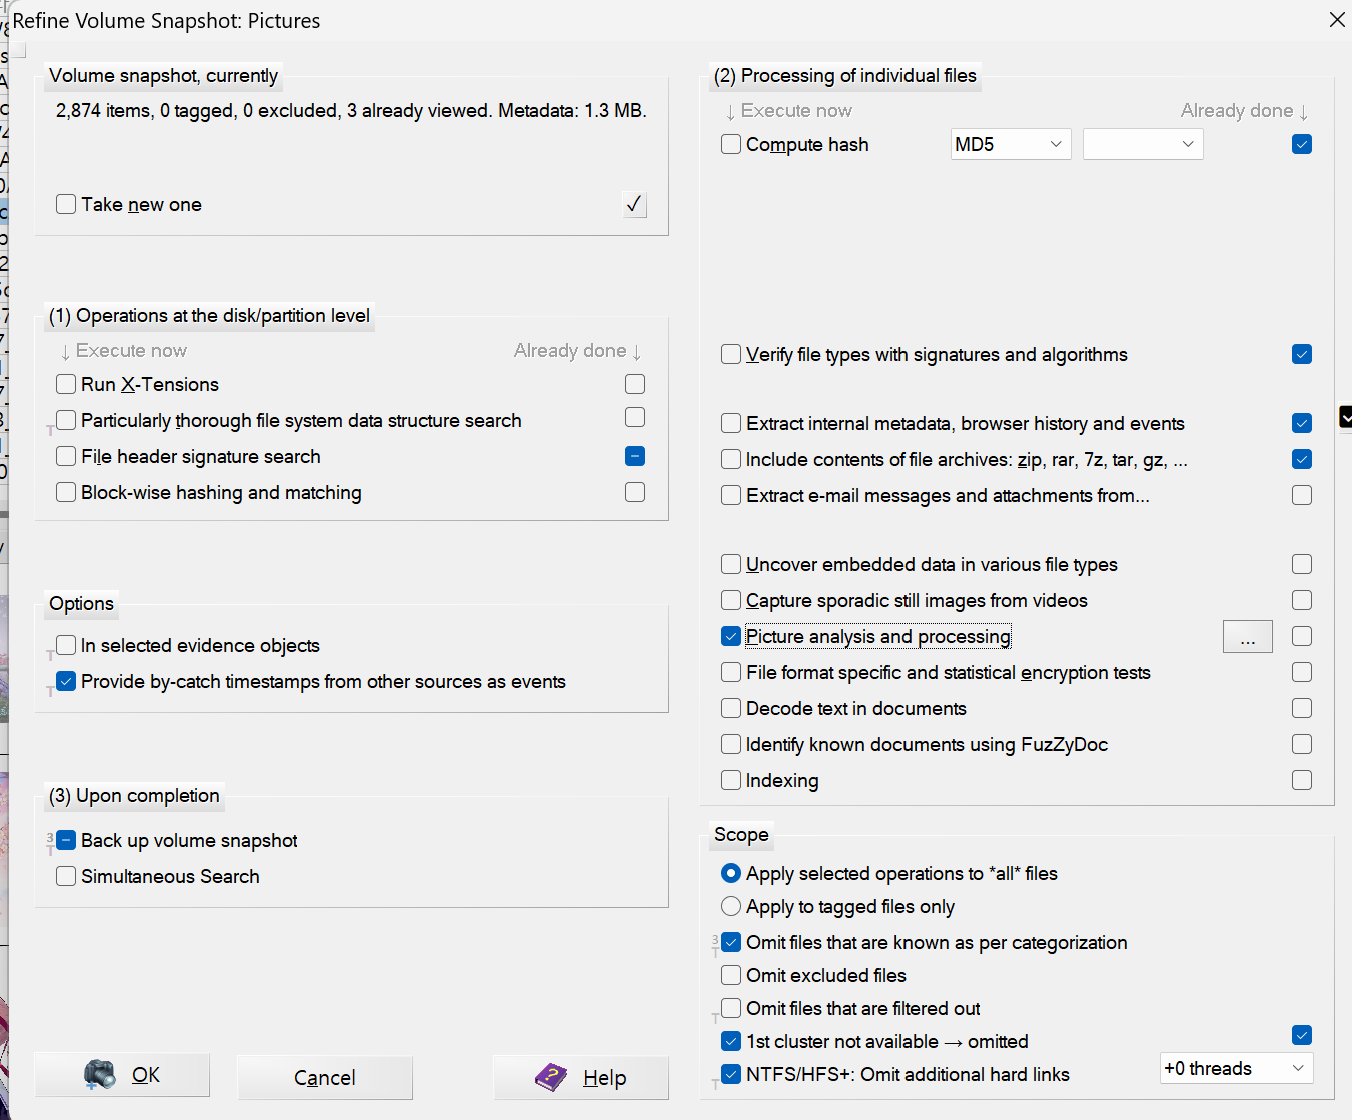
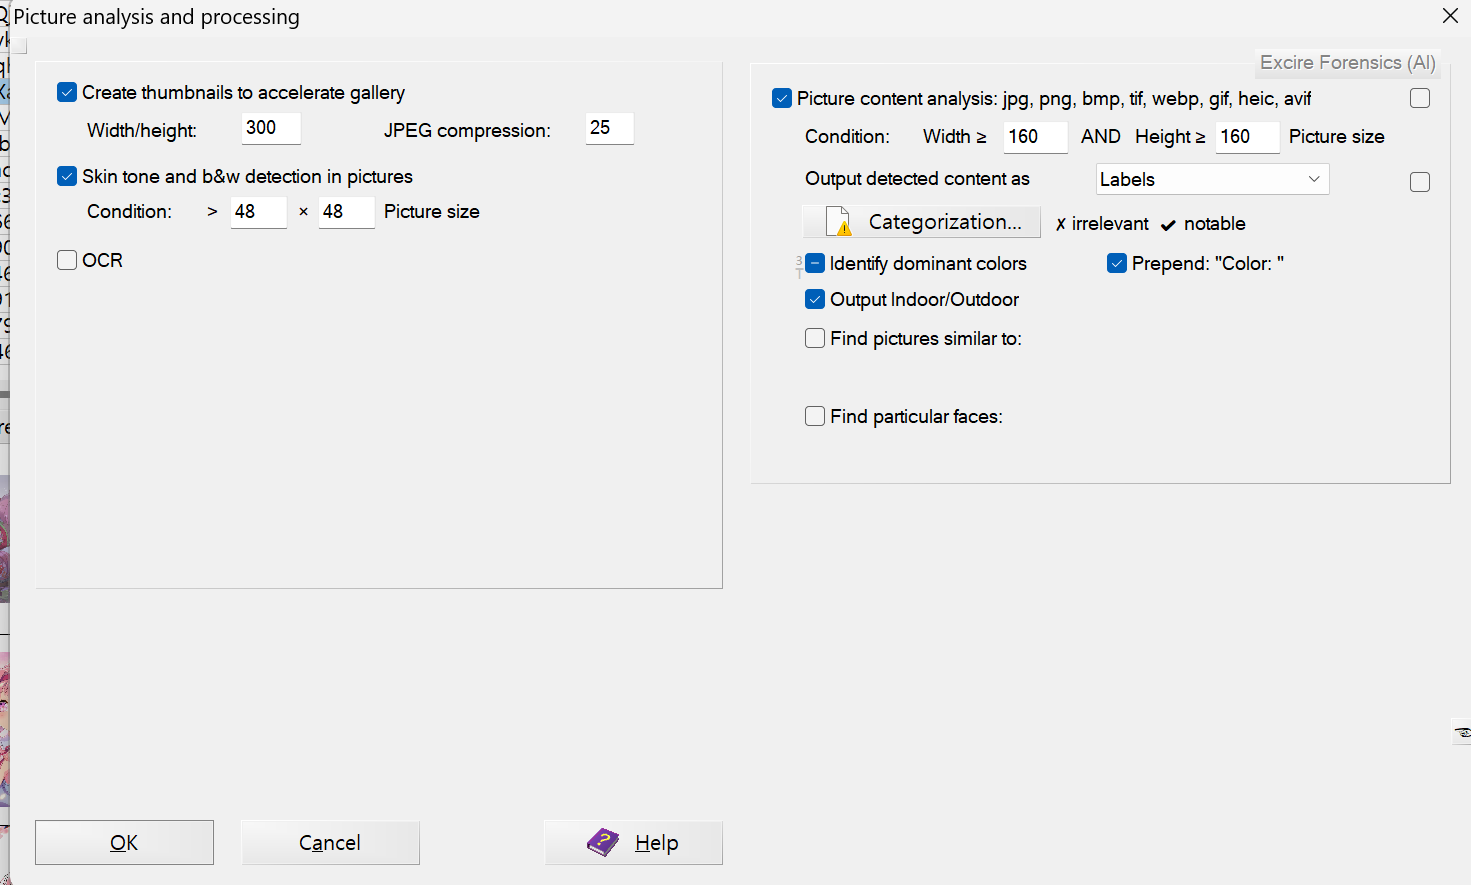
Picture analysis and processing 탭 체크를 누르고 … 버튼을 눌러 Excier 창이 뜨는지 확인한다.
이후 사건에 맞게 Excire 설정을 한 다음 RVS 실행이 정상적으로 된다면 설치가 완료된 것이다!
Tip : PhotoDNA와 Excire는 다르다! PhotoDNA는 X-Ways가 법 집행기관에만 제공하는 해쉬기반 아청물 탐지 기능이다!
1.서론
유튜브 쇼츠를 보던 중 다운로드 한 파일과 직접 촬영한 사진을 경찰 포렌식에서 구별 가능하다고 이야기 하는 영상을 보았다. 여기에 한 발 더가서 다운로드 한 파일이 트위터에서 받았는지 구글, 페이스 북 어디서 받았는지 까지 경찰이 포렌식 하면 다 알 수 있다고 주장하는 영상을 보았다.
촬영한 사진과 다운한 사진은 exif가 크게 차이 나니 구별이 기술적으로 가능 하다고 생각이 드는데 다운로드한 파일이 어디서 다운했는지 구별하는게 기술적으로 가능한지 의문이 들었다.
그래서 X-Ways의 RVS기능을 이용하여 직접 실험 해보기로 마음먹었다.
2. 실험 및 결과
tip : X-Ways excire ai와 다르게 RVS는 기본 탑재된 기능으로 추가로 셋팅할 필요가 없다!
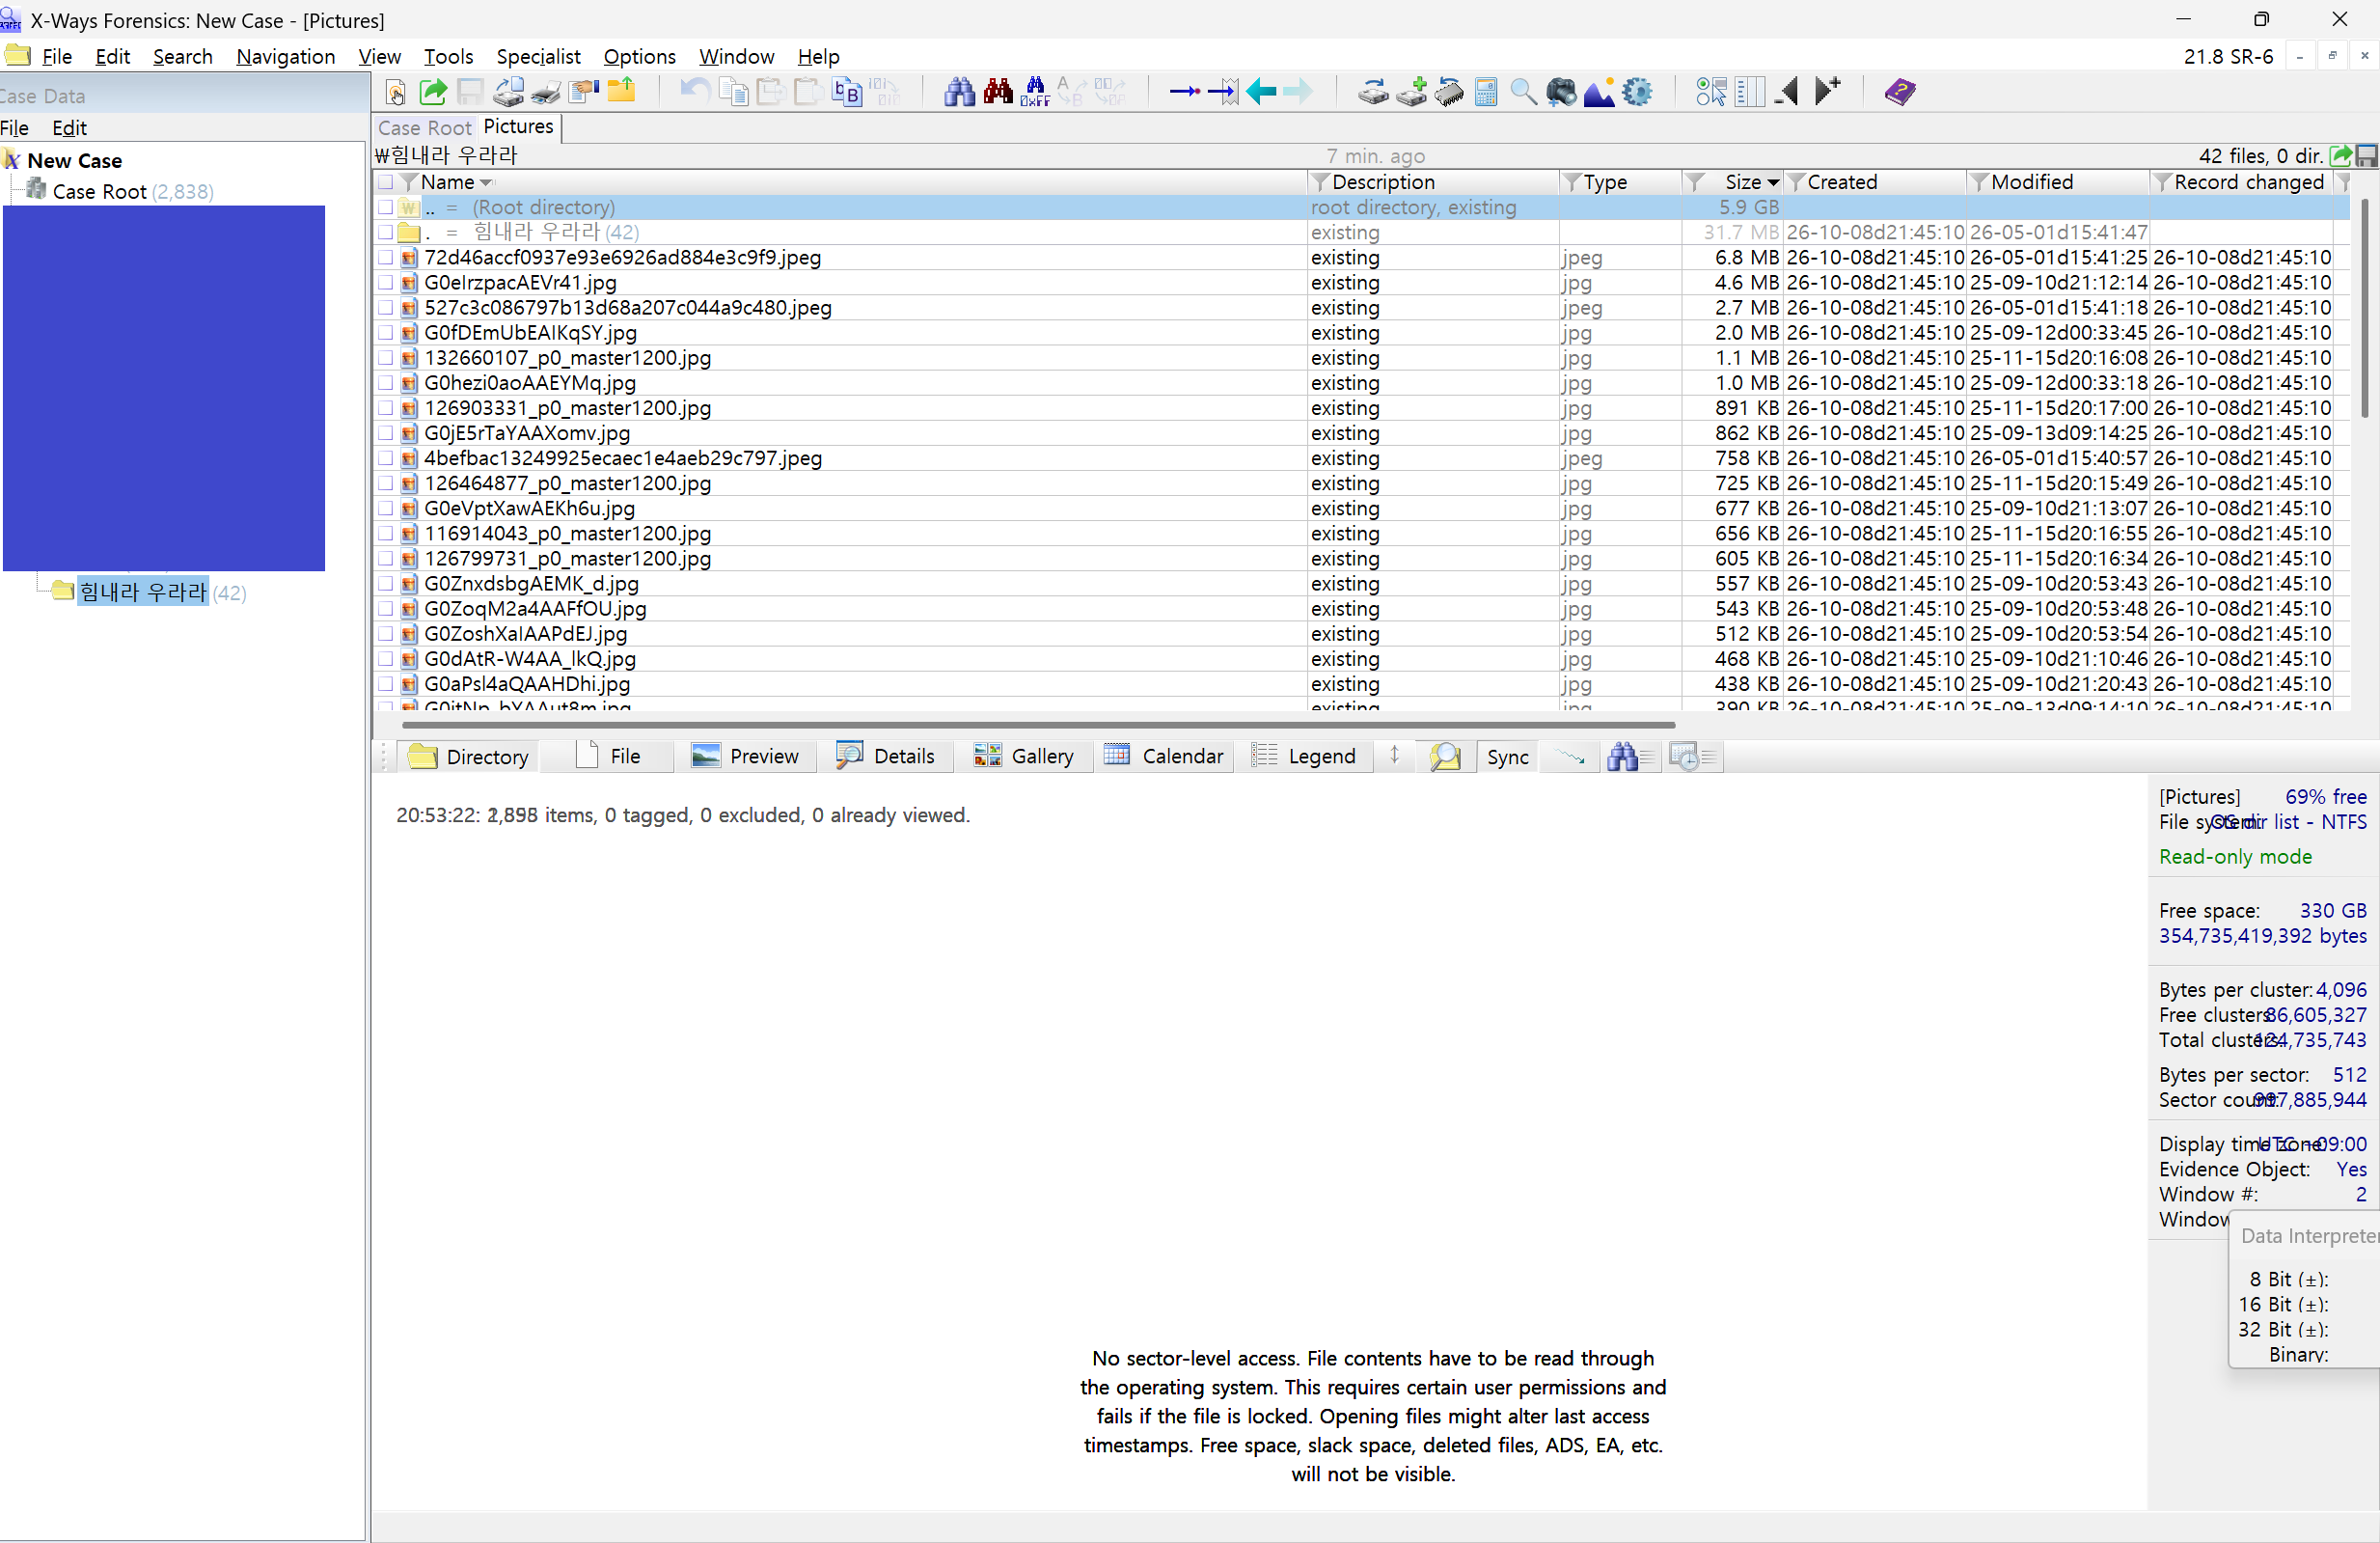
우선 X-Ways를 실행하고 사진 디렉토리를 case에 추가한다.
F10을 눌러 RVS 팝업창을 띄운다음, Extract internal metadata, browser history and events 체크 한다 (나머지 체크는 선택사항)
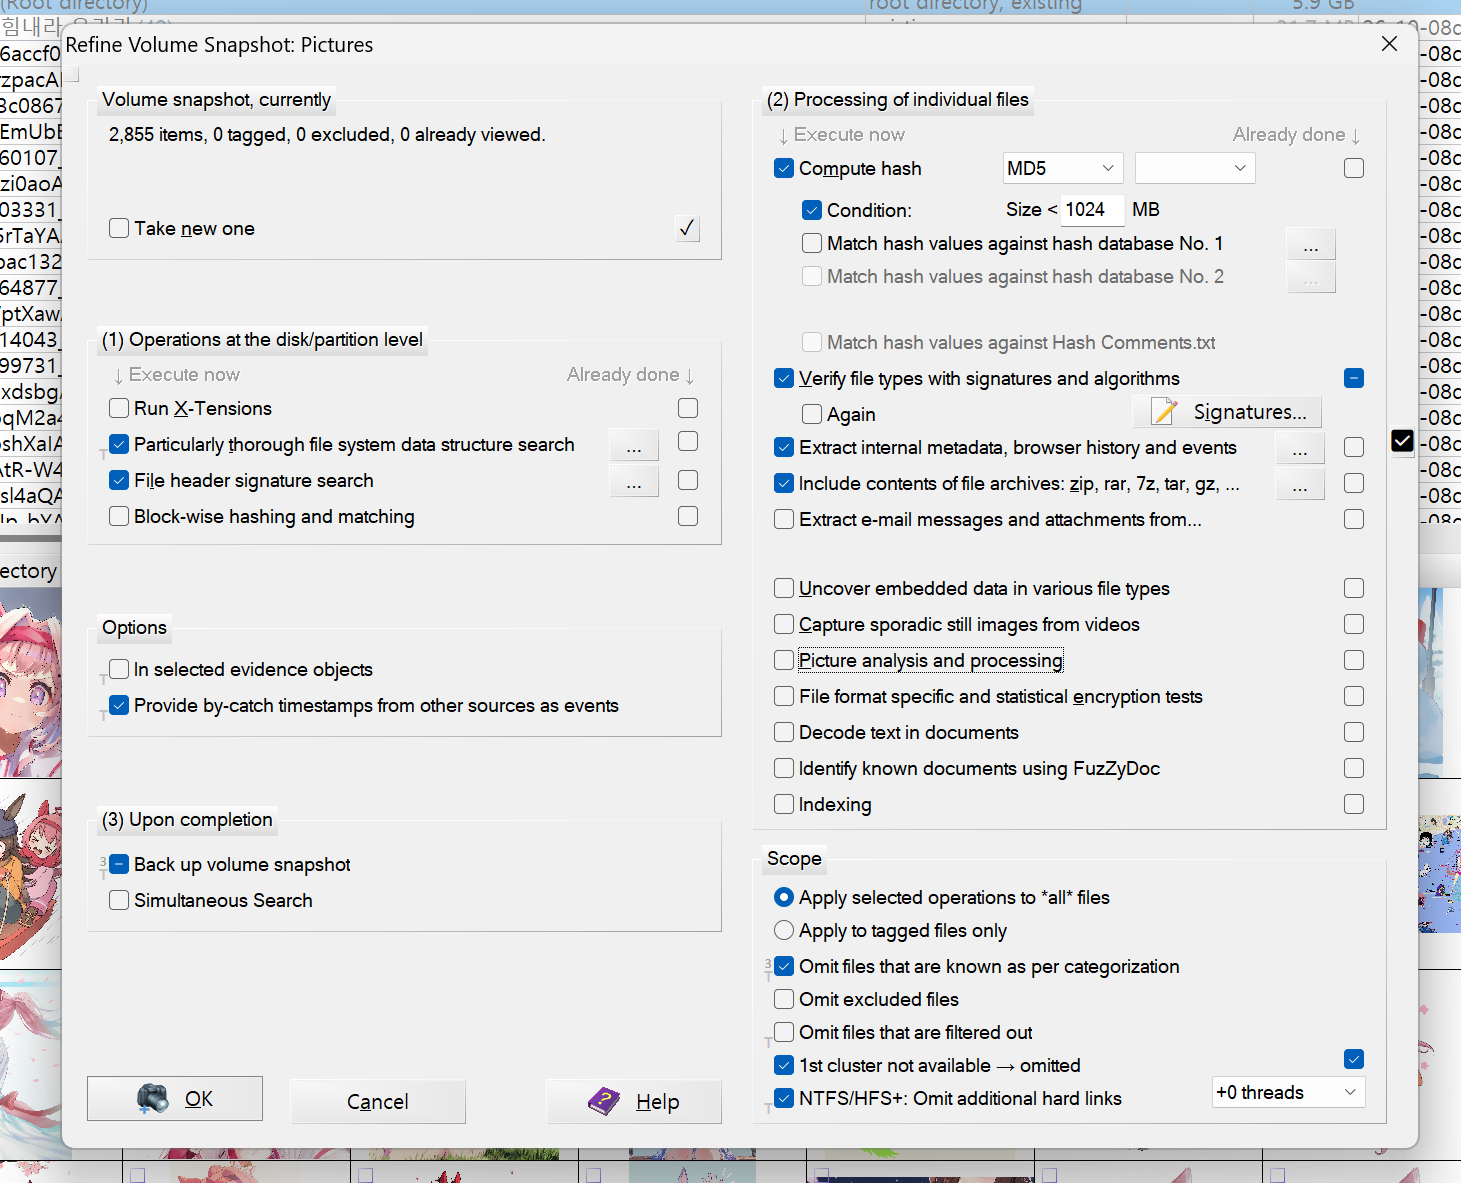
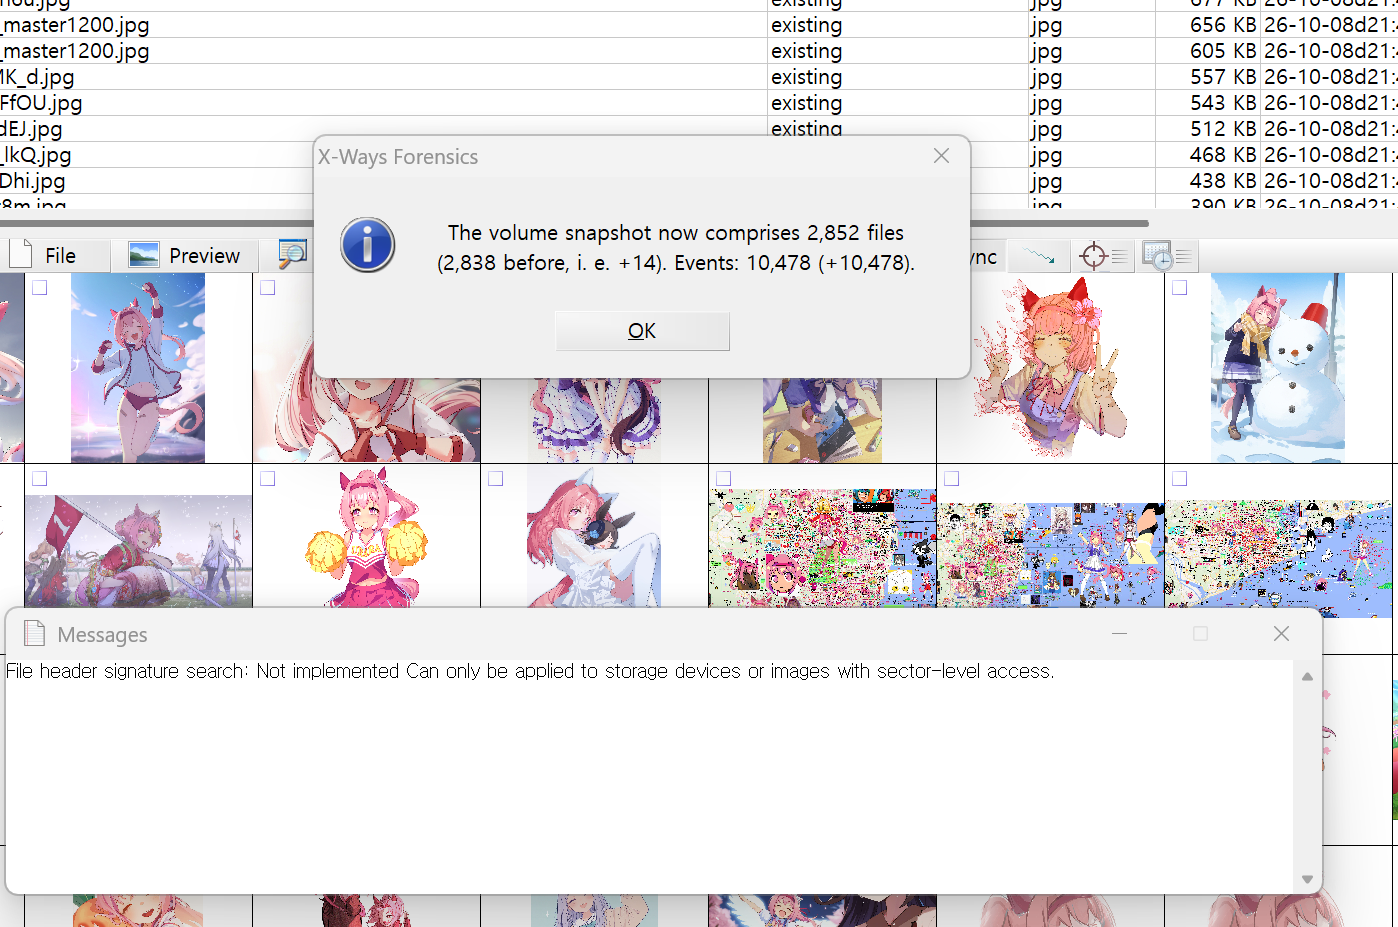
실행이 완료되면 상단 리스트를 왼쪽으로 당겨서 결과를 확인한다.
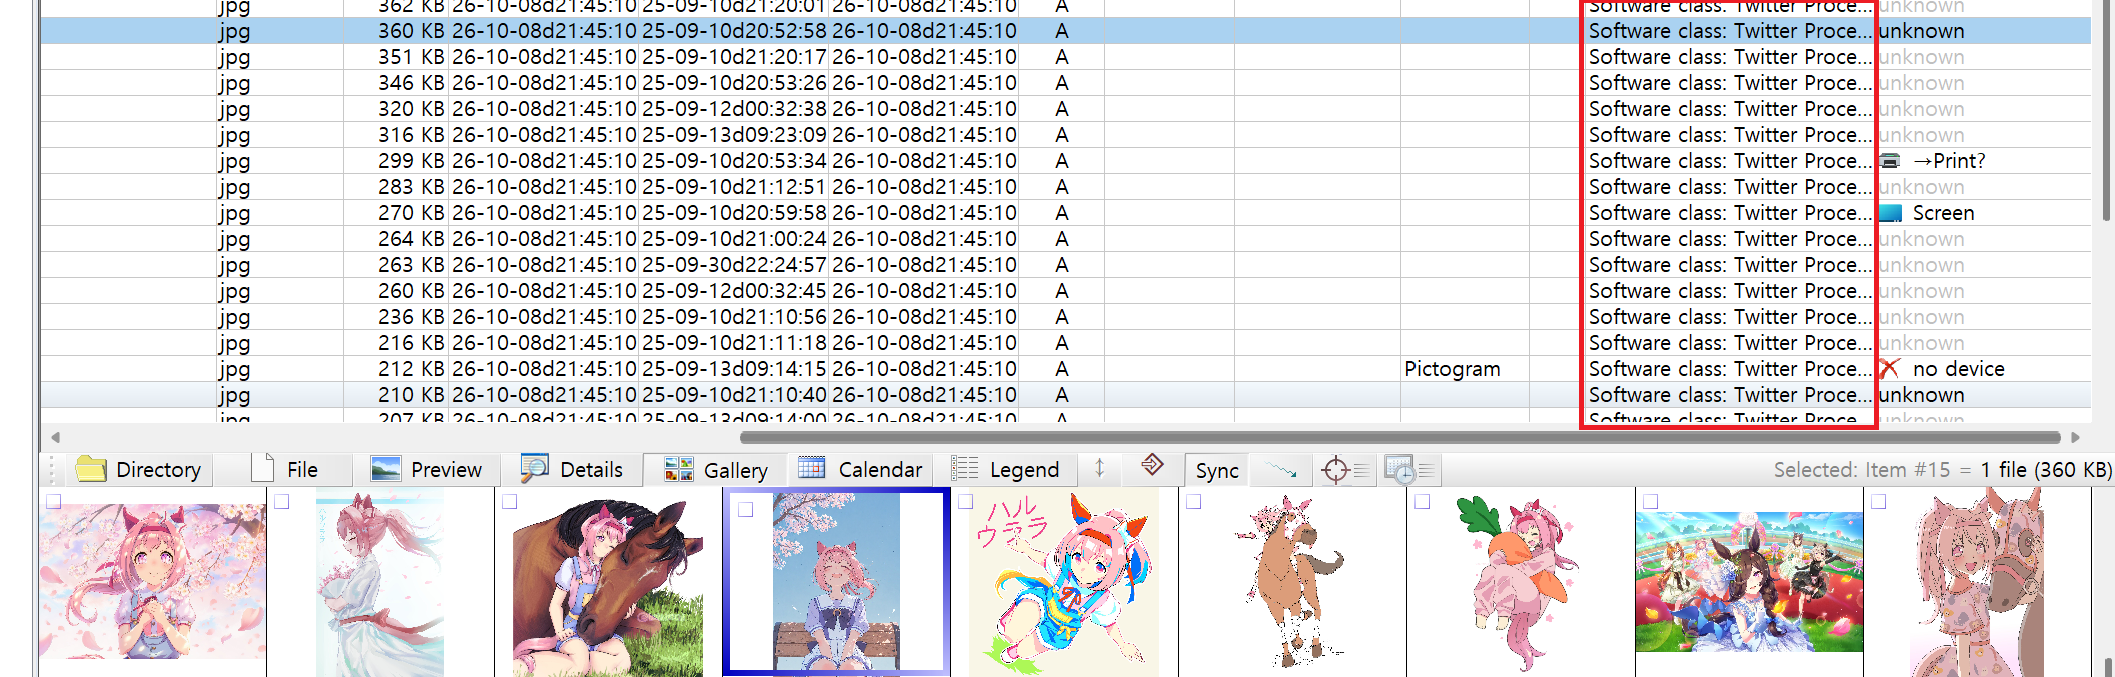
트위터에서 받은 사진을 진짜로 구분하였다! 다른 출처의 사진들도 제대로 구별하는지 추가로 확인 하였다.
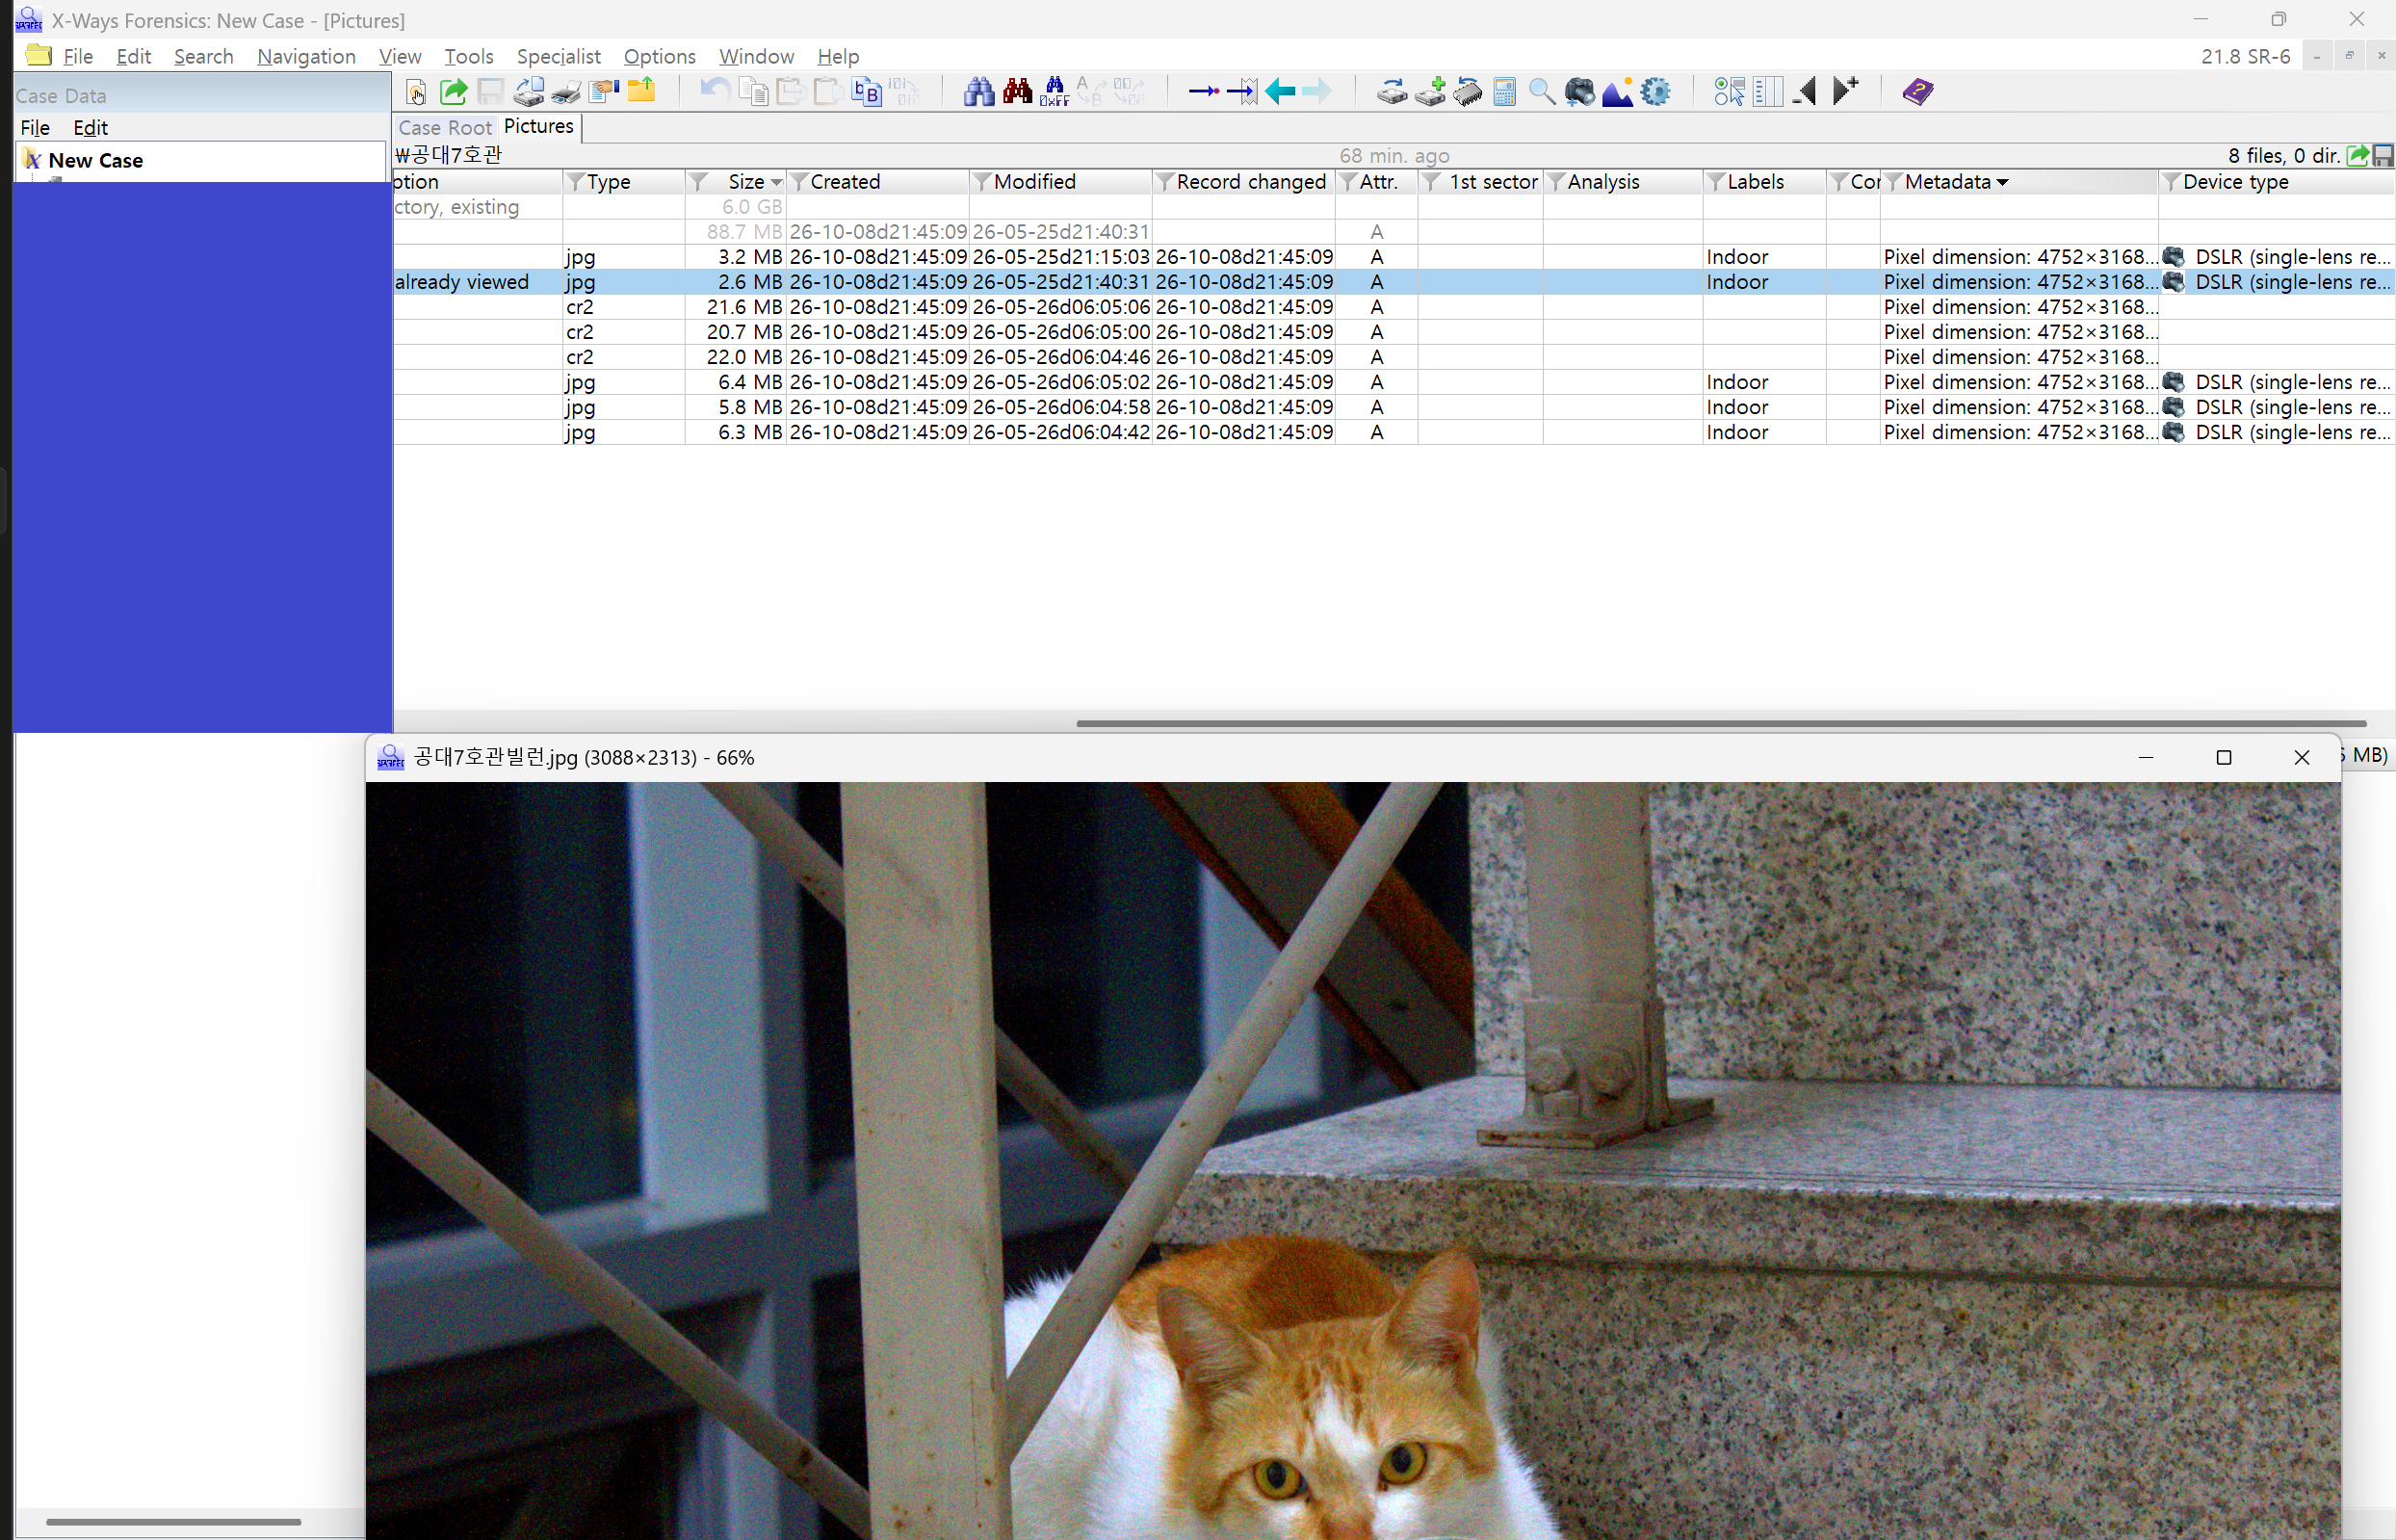
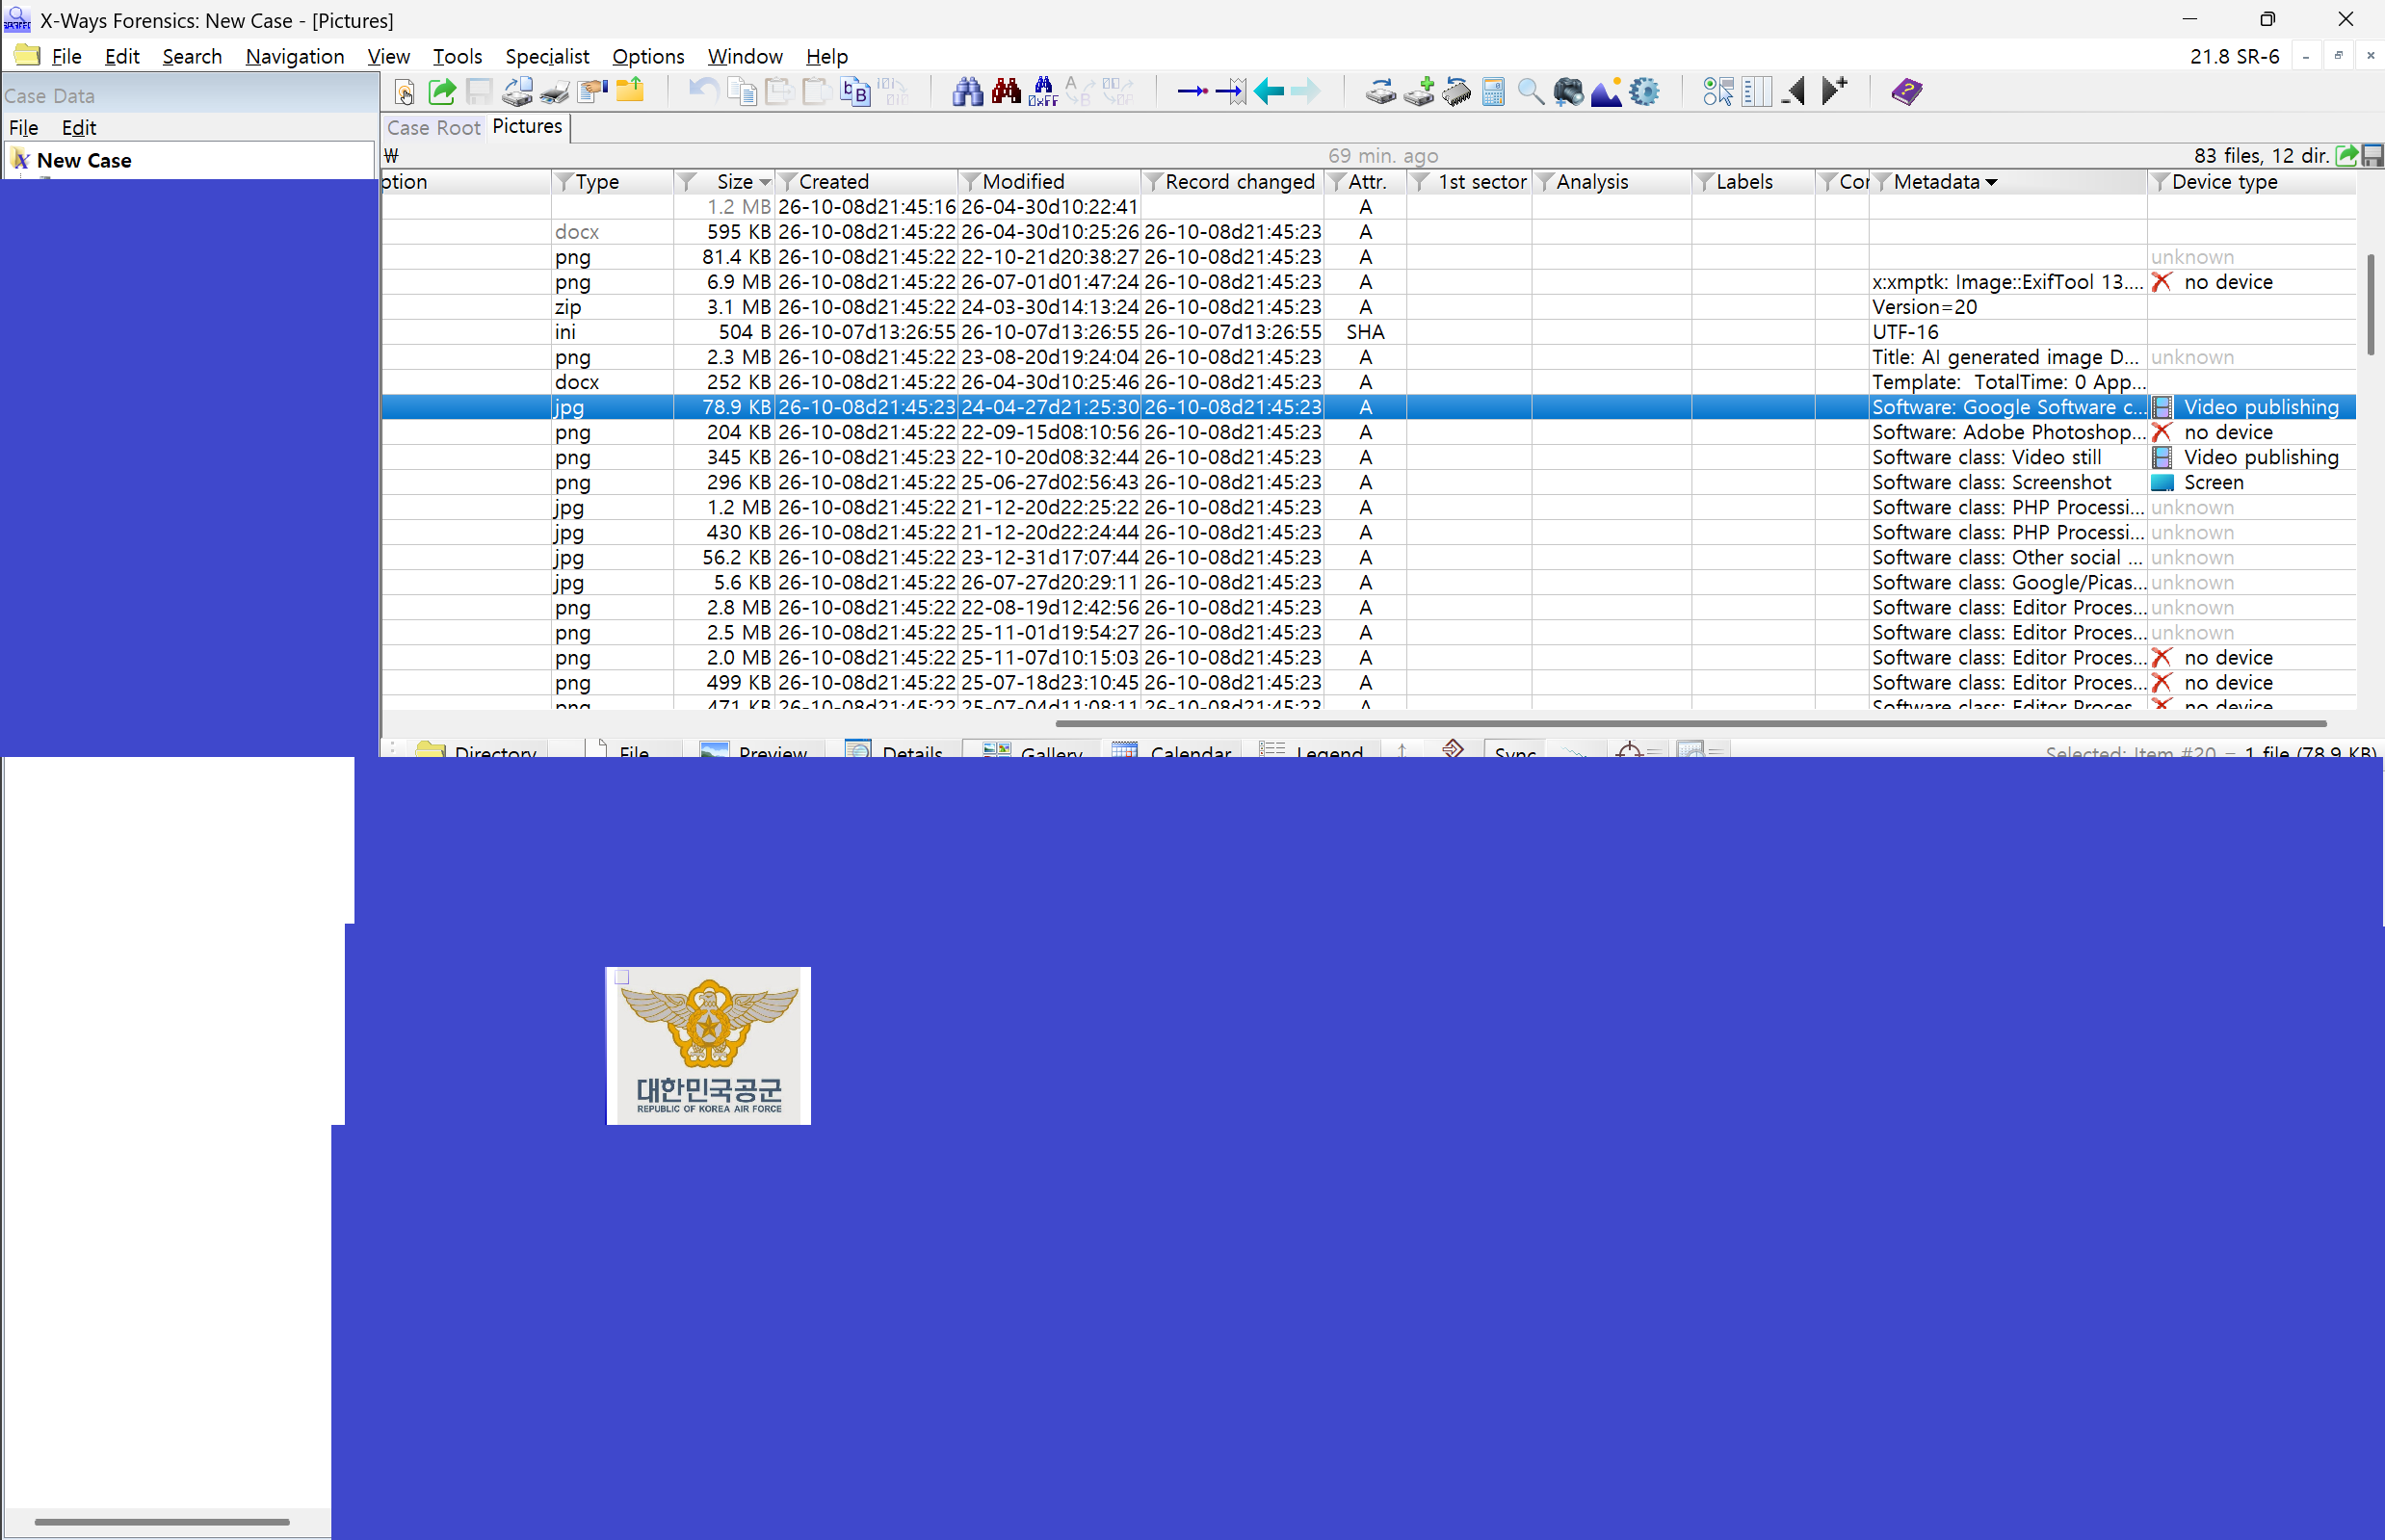
DSLR, 구글에서 다운한 사진도 제대로 구별하였다.
다만, 100% 모두 다 정확한 건 아니였고 체감 상 65-70% 정도의 정확도가 보였다. 공군 로고의 경우는 다운로드 출처는 정확했지만, 디바이스 타입이 틀리게 판정되었다.
위 rvs 실행결과가 완벽한 증거가 되기보단 수천개의 파일이 있을때 의심되는 것을 빠르게 추려주는 1차 필터로 쓰이기에는 좋을 것 같다.
3. 추가 탐구
이게 어떤 식으로 탐지하는지 근본적인 탐지 기술을 알고 싶어 추가로 조사를 진행했다.
| 플랫폼 | 품질값(JPG) | 출처 |
|---|---|---|
| Twitter(X) | Q_f ≈ 85 (4:2:0 변환 후 재압축 시) | Chuman, Iida, Sirichotedumrong, Kiya, “Image Manipulation Specifications on Social Networking Services for Encryption-then-Compression Systems”, arXiv:1810.02062 |
| Facebook (HQ) | Q_f 71~85 (이미지마다 변동) | 위와 동일 |
우선 JPG 사진의 경우 포렌식 툴에서 품질값을 역산하여, 품질 값이 해당 값에 일치하면 해당 플랫폼에서 다운로드 진행 한 것으로 판단한다
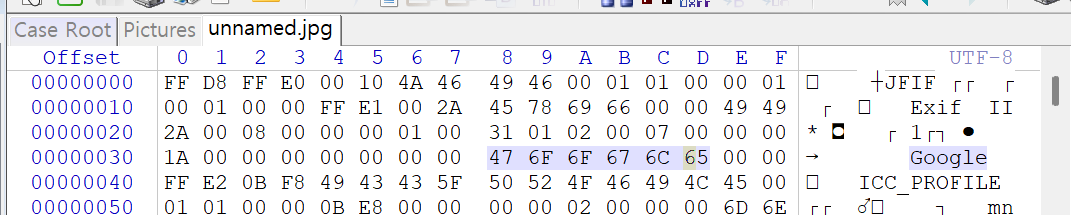
두번째 방법은 Software exif 탭에 Google과 같은 문자열이 있는지 확인 후 분류한다.
이 외에 다른 자료는 찾기 못하였지만, 이와 비슷한 방법으로 사진의 고유한 특징을 이용하여 분석하는 것으로 추정된다.
4. 추가 생각 (내가 기술보조인이라면…?)
만약 내가 형사 사건의 기술 보조인으로 포렌식 현장에 참관한다면, 수사기관이 Generator Signature나 EXIF Software 태그만으로 “이 사진은 SNS에서 받은 것이다”라고 단정 지으려 할 때 다음을 확인할 것 같다.
다만 이 체크리스트가 항상 의뢰인에게 유리하게만 작용하는 것은 아니다.
의뢰인이 “다운로드했다”고 주장하는데 직접 촬영한 것으로 의심되는 exif가 나온다면, 오히려 불리한 증거가 될 수도 있다.
기술 보조인은 의뢰인에게 유리한 결과가 나오든 불리한 결과가 나오든 그에 맞춰 말을 바꿔서는 안 되고, 증거를 있는 그대로 객관적으로 검토해야 한다.

약 1년 정도 운영하고 있던 Tor 중계기의 First Seen (첫 중계 시작일)이 26년 4월 6일로 변경 되어있는 문제가 발생하여 관련 된 자료를 조사하였다.
리스트스 토어 브라우저 사이트에 들어가서 검색을 진행하였더니 관련 된 이야기를 찾을 수 있었다.
여러 글들을 본 결과 기존 Collector 서비스를 Rust로 완전히 다시 작성하여서 재 실행하였는데 이 과정에서 문제가 생긴 걸로 보였다. Tor 운영진들도 이 문제를 인식하고 있고 현재도 작업 중이라고 하니 기다리면 해결 될 문제로 보인다.
0. 안내
대구대학교 사랑 빛 자유 과목을 들으시는 수강생 분이나 공과대학에서 장애인 복지 관련으로 연구하시는 분, 그리고 장애인 관련 KS 표준 정리한 자료가 필요하신 분을 위하여 정리했습니다.
https://www.standard.go.kr/KSCI
e-나라표준인증이라는 사이트에서 무료로 열람이 가능하니 잘 활용하시길 바랍니다.
1. 국내 KS 표준 또는 규격 그리고 지침 모음
KS F 4561 : 시각장애인용 점자블록
KS B 6895 : 엘리베이터용 점자 표시
KS S ISO 7001 : 공공 안내 그림 (그래픽 심볼)
KSPISO10542-1 장애인용 기술적 장치 및 보조기구 ─ 휠체어 고정구 및 탑승자 구속장치 ─ 제1부: 모든 장치에 대한 요구사항 및 시험방법
KS P ISO 7176-* : 휠체어 관련
KS A ISO/IECGUIDE71 : 표준에서 접근성을 다루기 위한 가이드
KS X ISOIECTR29138-2 : 정보기술 ─ 장애인을 위한 접근성 고려사항 ─ 제2부: 표준 목록
tip
e나라표준인증에서 검색해도 안나오는 경우 한글로 검색 하면 나옴
ex KS X ISOIECTR29138-2 이렇게 검색하면 안나오는 경우 있음, 이럴 때 장애인을 위한 접근성 고려사항 이렇게 검색하면 표준이 나옴
1.취득 계기 및 사전 조사
군 복무 당시 ISO 27001 인증 심사원 자격을 따면 보안 컨설팅 업체나, ISO 인증 업체, 취업 시에 도움 된다는 이야기를 들었었고, 복학 후 방학 때 취득을 하기 위해 공부와 사전 조사를 시작하였다
우선 ISO/IEC 27001, 27701 심사원 자격증을 취득하기 위해서는 필수로 공식 교육원으로 지정된 곳에서 4~5일간 교육을 받아야 하고 시험에 합격 하여야 한다.
공식 교육원을 찾기 위해서는 약간의 모험(구글링)이 필요하다. 우선 본인이 한국에서 ISO 자격을 취득할지 아니면 해외(미국,캐나다 등)에서 취득 할지 선택을 해야 한다.
필자는 미국 ISO 자격을 취득하기로 결정하였고 미국 인정 기구에서 인증하는 자격 인증 기관을 찾기 위해 iasonline 사이트에 접속하였다. (만약 한국 ISO 자격을 취득하려면 kab.or.kr 사이트에 접속하면 된다.)
사이트 링크 :
https://kab.or.kr/kor/kcn/kcn/list.do?pSiteId=kor&schParent=409&menuNo=400050
그 후 Ctrl + F 를 눌러 Personnel Certification Bodies (개인 자격 심사 기관)을 찾는다.
글을 작성하는 시기를 기준으로 5개의 자격 심사 기관이 존재하였다.
APCB Corp| GCT-CSP Co Ltd| Global Personnel Certification Co., Ltd. (GPC)|, IAC GLOBAL.Inc|RTC Korea|
그 다음으로 인증서 보기 (View Certificate PCB-XXX)를 눌러 본인이 원하는 ISO 규격의 자격을 담당하는지 확인한다.
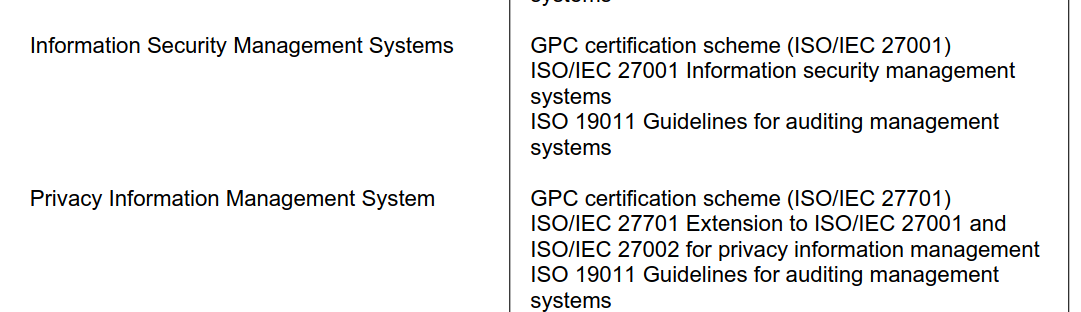
(위 사진은 필자가 자격을 취득한 GPC 인증원 사진이다)
본인이 원하는 규격의 자격을 담당하고 있으면 해당 인증원 홈페이지로 이동한다.
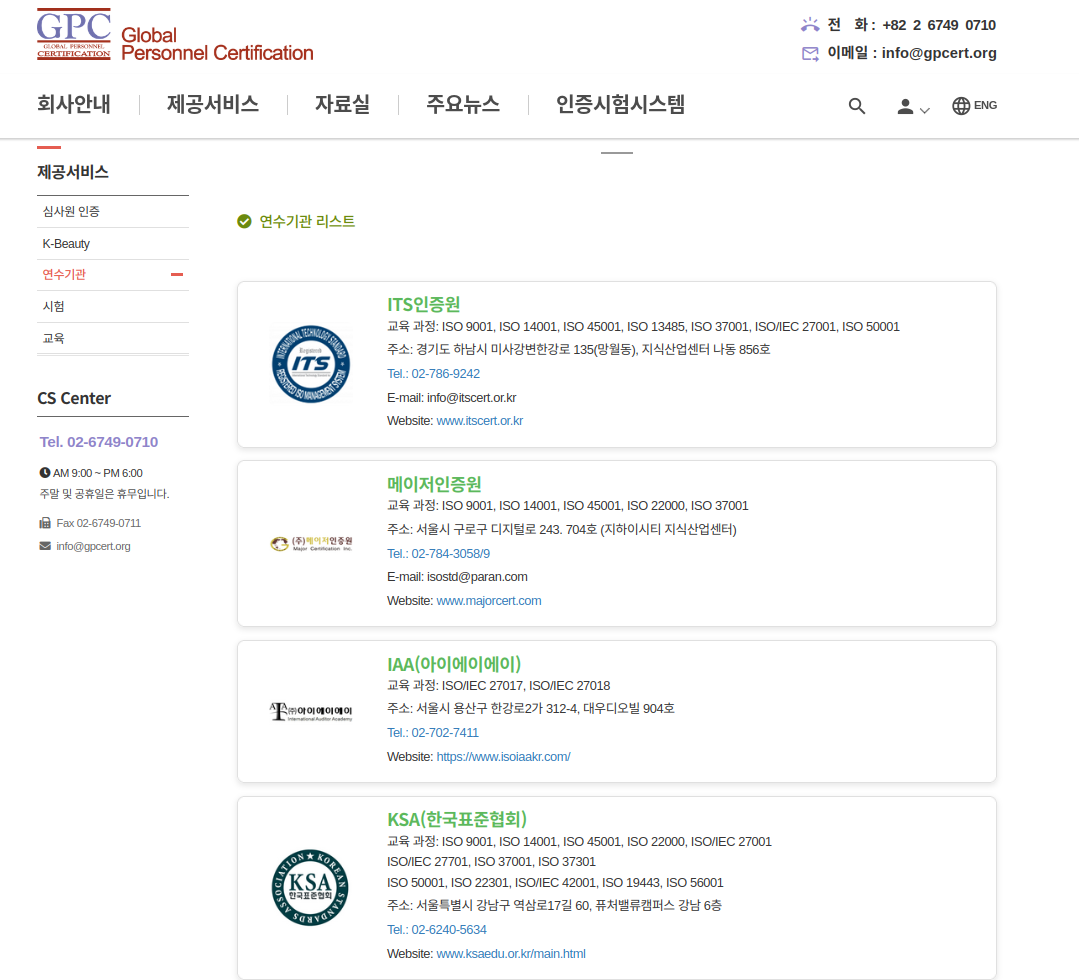
인증원 홈페이지에서 연수기관을 클릭하고 이 곳에서 원하는 교육기관 홈페이지에 접속하여 교육을 접수 하면 된다. (인터넷 쇼핑하듯 과정을 담고 결제하면 끝이다)
필자는 2026년에 가장 먼저 교육을 개설한 KSA(한국표준협회)를 선택하였다. 27001, 27701 2가지 표준 교육+시험 그리고 교재가 포함된 세트 교육 프로그램이었고 교육비는 139만원이였다.
개인 자격으로 참여하여 필자는 할인 없이 교육을 들었지만, 중소기업 재직자 등 자격이 된다면 실 부담 15만원 내외로 교육을 들을 수 있으니 지원 여부를 확인하고 결제 하는 것을 추천한다.
2. 교육
교육은 서울 강남에 위치한 KSA 퓨처벨류캠퍼스에서 진행되었고 4박 5일 과정이었다.
정보보안 ‘경영’ 시스템 인증심사원 답게 기술적인 내용은 크게 다루지 않았고, 경영과 ISO 표준에 관해서 대부분 강의하였다.
수업은 ISO 표준에서 사용되는 용어 이해, 27001, 27701 내용 학습, 가상 사례를 통한 적합/부적합 판단 조별 실습을 하였다.
또 조별 실습은 시험 점수에 포함되어서 더 열심히 해야 했었다.
3. 시험
GPC ISO 시험은 모두 객관식이었고, 기술 50문제 인성 25문제가 출제되었다. 그리고 시험은 오픈 북으로 진행되었다.
필자는 27001, 27701 2가지 표준을 응시하였기에 기술 100문제 인성 25문제, 총 125문제로 시험지가 구성되어 있었다. 125문제 응시자 기준 150분의 응시 시간이 주어졌다.
유출 방지 서약서를 작성하여 문제에 대하여 자세한 설명은 불가능하지만 용어의 뜻을 묻거나 가상 시나리오를 주고 거기서 어떤 이유로 부적합/적합 인지를 선택하는 문제들이 나왔다.
인성 문제는 특정 상황을 주고 본인이 옳다고 생각하는 문항을 선택하는 문제가 출제되었다.
4.결과
결과가 나오는 데는 약 2주가 소요되었다. 점수는 알려주지 않고 합격/불합격 여부만 알려주었다.
중간에 헷갈리는 문제가 많이 나와서 조금 찍었는데 다행이 합격하였다.
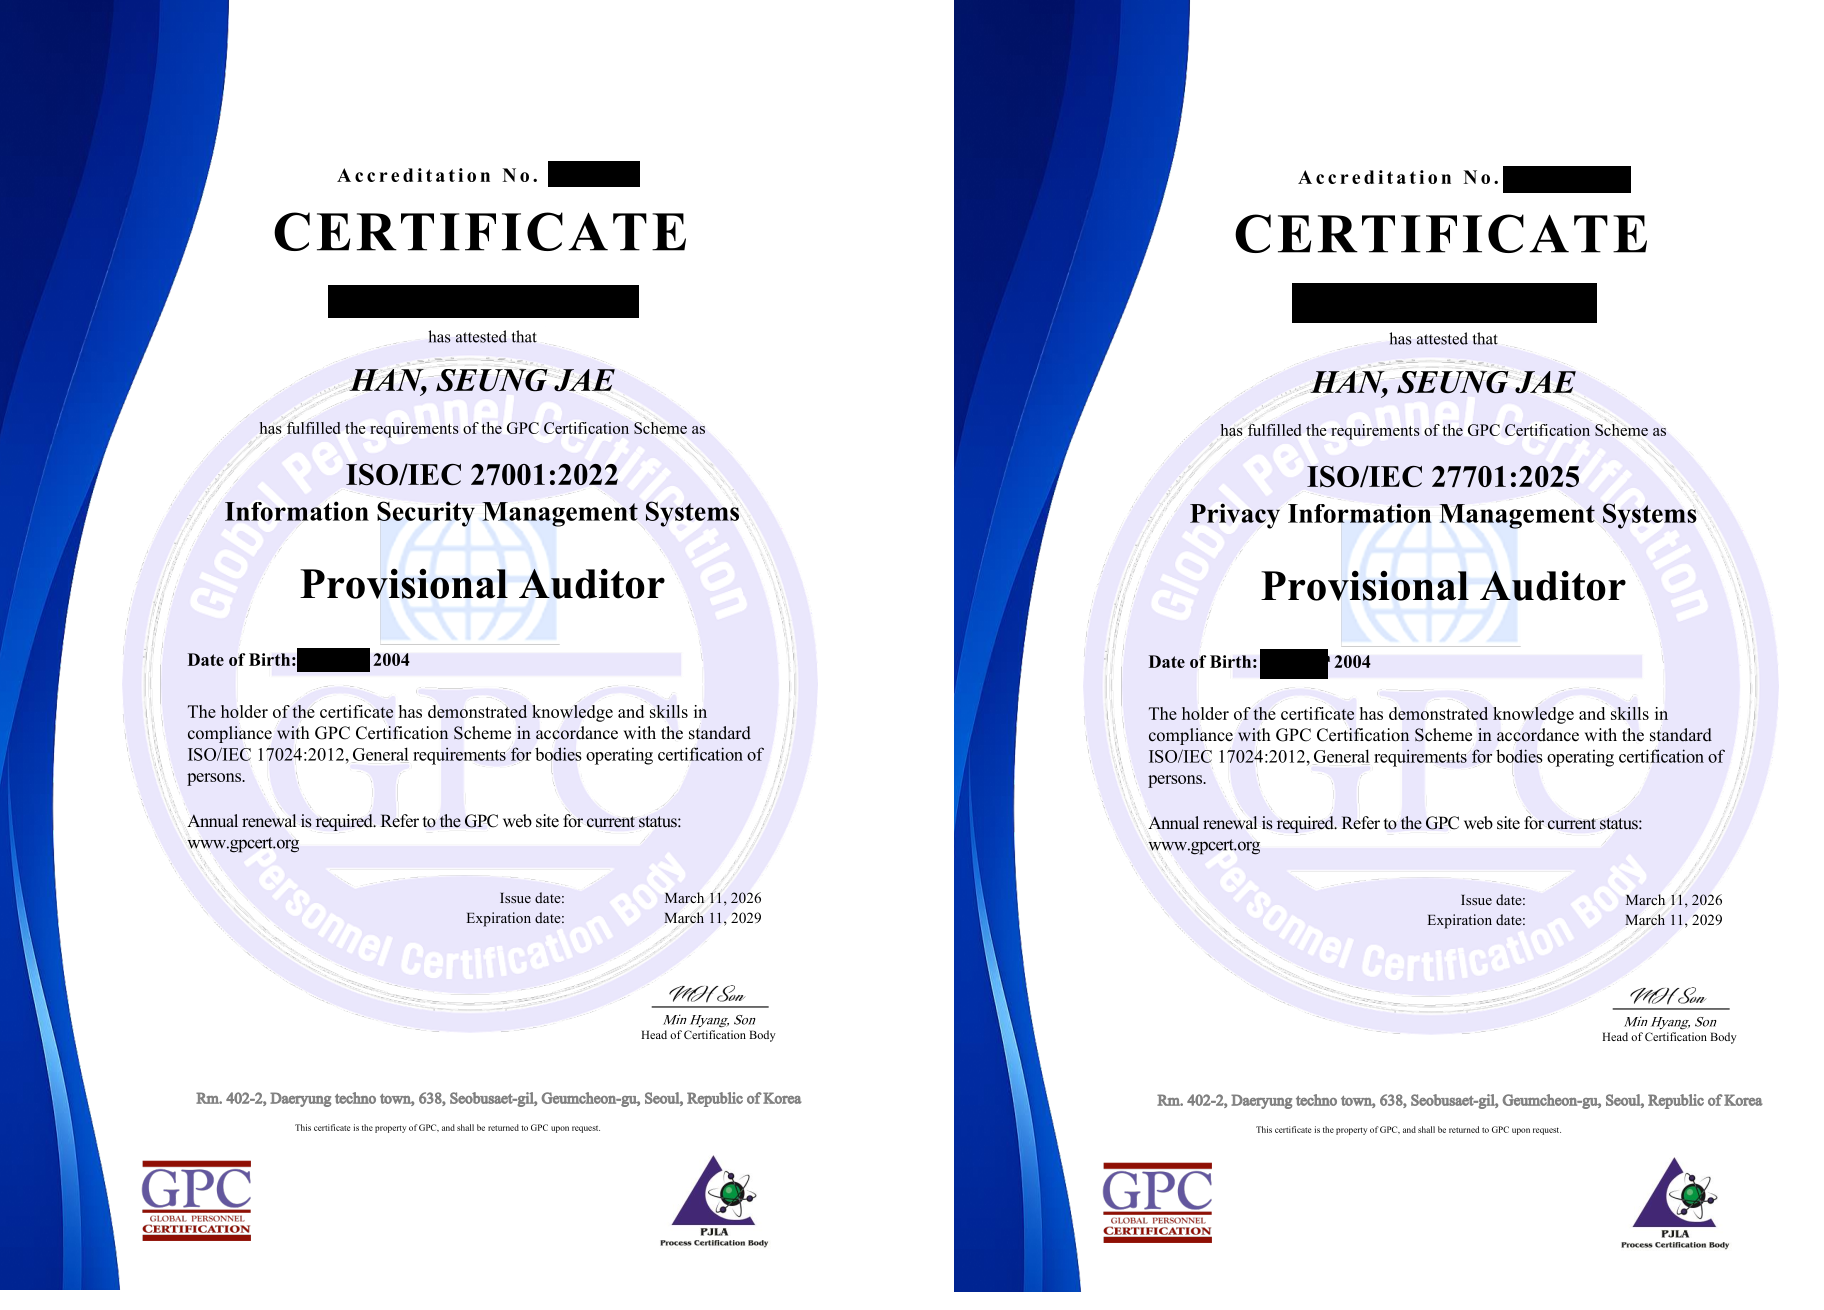
5. 전체 후기
이번 ISO/IEC 27001/27701 인증심사원보 취득하는 과정을 통해서 경영과 ISO 인증 분야의 새로운 시선을 배울 수 있어서 좋은 경험이 되었다.
기존에는 기술자/실무자 입장에서만 업무를 생각하였지만 이번 과정을 통하여 임원진 입장에서도 한번 생각해볼 수 있는 경험을 얻었고, 또 인증 관련 업무에 대해 상세히 배울 수 있어서 좋았다.
앞으로 이 경험을 바탕으로 또 다른 활동을 도전해봐야겠다.
2026년에 PDA나 전자사전을 쓰는 사람은 거의 없겠지만, 공군에서 병으로 근무 할때 인터넷 안되는 태블릿으로 MDict를 활용해서 사전도 보고 2014년 정도의 옛날 MDX파일을 받아 위키도 보고 한 기억이 있어서 지금도 .mdx가 필요한 사람이 있을 것 같아 최신버전으로 새롭게 제작하였습니다.
2026년 1월 1일 기준 위키피디아 거의 전 한글 문서를 MDict .mdx 파일로 제작하였습니다. (mdx 파일이라 당연하겠지만 사진,음성,동영상 등을 제외하고 텍스트만 포함하였습니다)
다운로드 후 압축 풀고 MDict에서 불러와서 사용하시면 됩니다.
그러면 오프라인에서도 즐거운 공부 되시길 바라겠습니다!
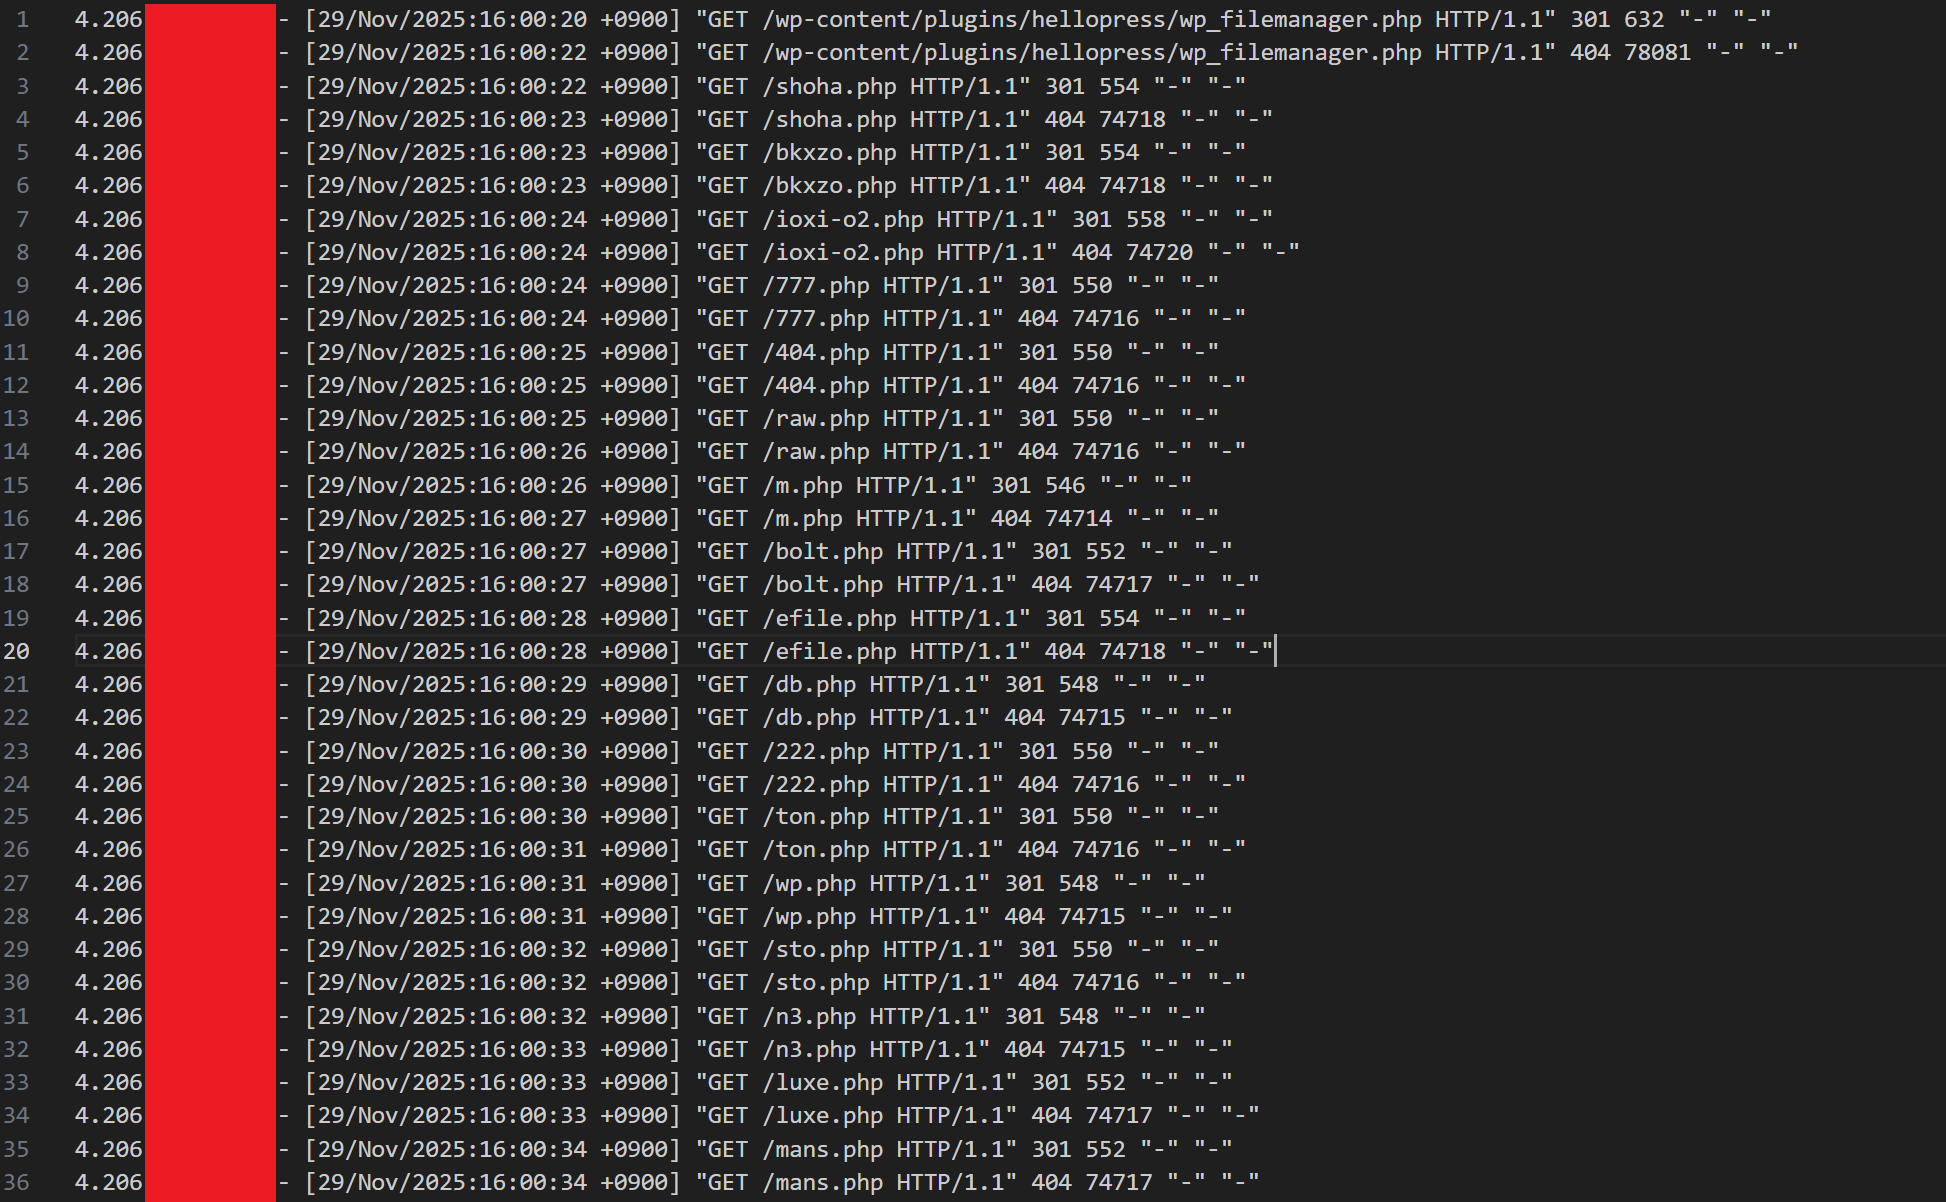
사진 1 : 시험 기간 동안 쌓인 허니팟 로그
수리카타(Suricata)나 grep으로 수동 차단을 하기 위해 비정상적인 경로로 접근하는 봇들을 수집하기 위해서 허니팟을 만들어 두었고 시험 기간 동안 많은 양의 로그가 쌓였다.
xx.xx.xx.xx – – [29/Nov/2025:16:00:22 +0900] “GET /wp-content/plugins/hellopress/wp_filemanager.php HTTP/1.1” 404 78081 “-” “-“
위 처럼 수 많은 로그가 쌓였을 경우에는 grep,uniq,sort 를 이용하여 정책 구성에 필요한 문자열만 추출 할 수 있다.
우선 grep을 이용하여 의심되는 IP가 발견 되면 해당 IP 로그만 추출한다
cat access.log | grep 123.123.123.123 > honenypot.txt
사진 1 처럼 비정상적인 페이지만 들어가거나 실제로 존재 하지 않는 페이지에 연속해서 접속에 시도하는 경우 대부분은 취약점을 찾으러 다니는 중국,러시아 봇이다
grep -o ‘GET /[^ ]*\.php’ honeypot.txt | cut -d’ ‘ -f2 | sort -u
설명
grep -o : 매칭된 부분만 출력
‘GET /[^ ]*.php’: 정규표현식 패턴
GET → HTTP 메소드
/ → 경로 시작 부분 부터
[^ ]* → 공백이 아닌 모든 문자 0개 이상
.php → .php로 끝나는 곳 까지
즉, GET 시작한 다음 / 으로 시작하는 거 부터 .php로 끝나는 거 추출하는 인자 값이다.
cut -d’ ‘ -f2 | sort -u
앞선 명령에서 GET /wp-content/plugins/hellopress/wp_filemanager.php 이렇게 2개의 단어로 나왔을 때 후자만 출력하게 해주고 중복 정리 후 정렬하는 명령어다
결과
/.well-known/acme-challenge/about.php
/000.php
/031.php
…. (중략)
이렇게 나온 값들을 본인이 가진 방화벽이나 IPS에 맞게 규칙을 짜서 자동 차단하도록 셋팅하면 된다!
아치 리눅스에서 VLC를 설치한 후 동영상을 시청하기 위해서 mp4나 avi mkv 같은 동영상 파일을 열어보면 VLC could not decode the format “코덱명” 이런 형태의 에러가 발생한다.
위 오류는 아치 리눅스는 데비안이나 레드헷 처럼 VLC를 설치해도 코덱이 같이 설치가 되지 않아 발생하는 오류이다.
아래의 명령어를 입력하여 코덱을 설치하면 문제 없이 동영상을 시청 할 수 있다.
# pacman -S vlc-plugins-all
+아직 VLC가 안깔려 있는 사람들을 위한 추가 한줄)
# pacman -S vlc